Dokumentation

Jede Funktion von Compliance Check, im Detail erklärt

Diese Seite führt Bildschirm für Bildschirm durch das Produkt: was jeder Teil tut, warum es ihn gibt, und wie er sich auf den EU AI Act, die DSGVO und die übrigen 37 Gesetze in der Bibliothek zurückführen lässt. Jeder Screenshot unten ist echt, direkt aus der laufenden Anwendung, kein Mockup.

Übersicht

Dashboard: Ihr Compliance-Stand auf einen Blick

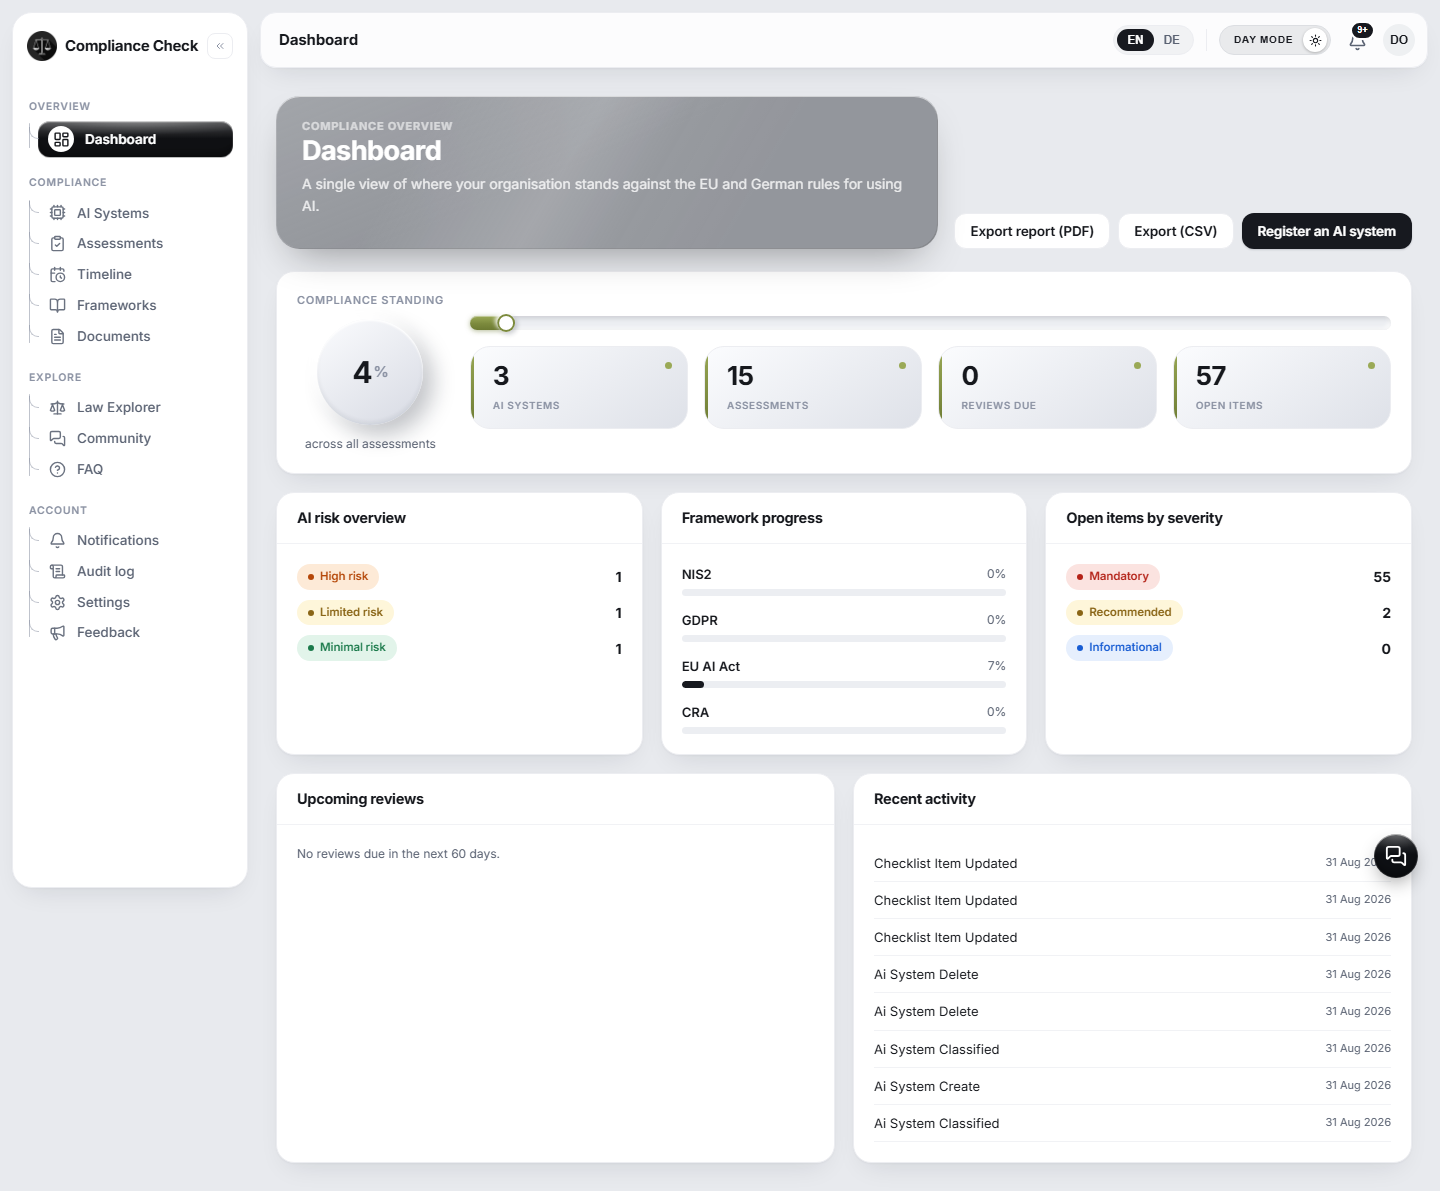
Das Dashboard ist das Erste, was Sie nach der Anmeldung sehen, und es beantwortet sofort eine Frage: Wo steht Ihre Organisation tatsächlich. Eine einzelne Compliance-Stand-Prozentzahl steht direkt neben Ihrer Systemanzahl, den offenen Checklistenpunkten und den fälligen Prüfungen, sodass nichts aus dem Gedächtnis oder einer separaten Tabelle rekonstruiert werden muss.

Die vier Zahlen daneben stammen aus denselben Daten, die auch der Rest der App nutzt, keine separate Zusammenfassung, die von Hand gepflegt werden muss. Fällige Prüfungen entspricht genau dem, worüber der tägliche Erinnerungsjob gleich benachrichtigt, und offene Punkte nach Schweregrad trennt verpflichtende Lücken von nur empfohlenen, damit eine arbeitsreiche Woche für die richtigen fünf Punkte genutzt wird, nicht irgendwelche fünf. Zwei Export-Buttons neben KI-System registrieren machen aus denselben Zahlen ein PDF für die Leitung oder einen Prüfer, oder ein CSV für eigenes Tracking.

  • Risikoübersicht: wie viele Ihrer KI-Systeme hohes, begrenztes oder minimales Risiko haben, auf einen Blick.
  • Fortschritt je Regelwerk: ein Prozentbalken pro Gesetz, EU AI Act, DSGVO, NIS2, CRA und mehr, der zeigt, wie weit Sie jeweils sind.
  • Offene Punkte nach Schweregrad: verpflichtend, empfohlen und informativ, getrennt gezählt, damit klar ist, was tatsächlich blockiert.
  • Letzte Aktivitäten: ein laufender Verlauf, wer was wann getan hat, direkt aus dem Audit-Log.
  • Bericht oder CSV exportieren: ein PDF für die Leitung oder einen Prüfer, oder ein CSV derselben Zahlen für eigenes Tracking.
compliance.rit.services
Das Compliance Check Dashboard mit Compliance-Stand, Anzahl der KI-Systeme, Fortschritt je Regelwerk und letzten Aktivitäten
KI-System-Inventar

KI-Systeme: alles registrieren, was Sie bauen oder nutzen

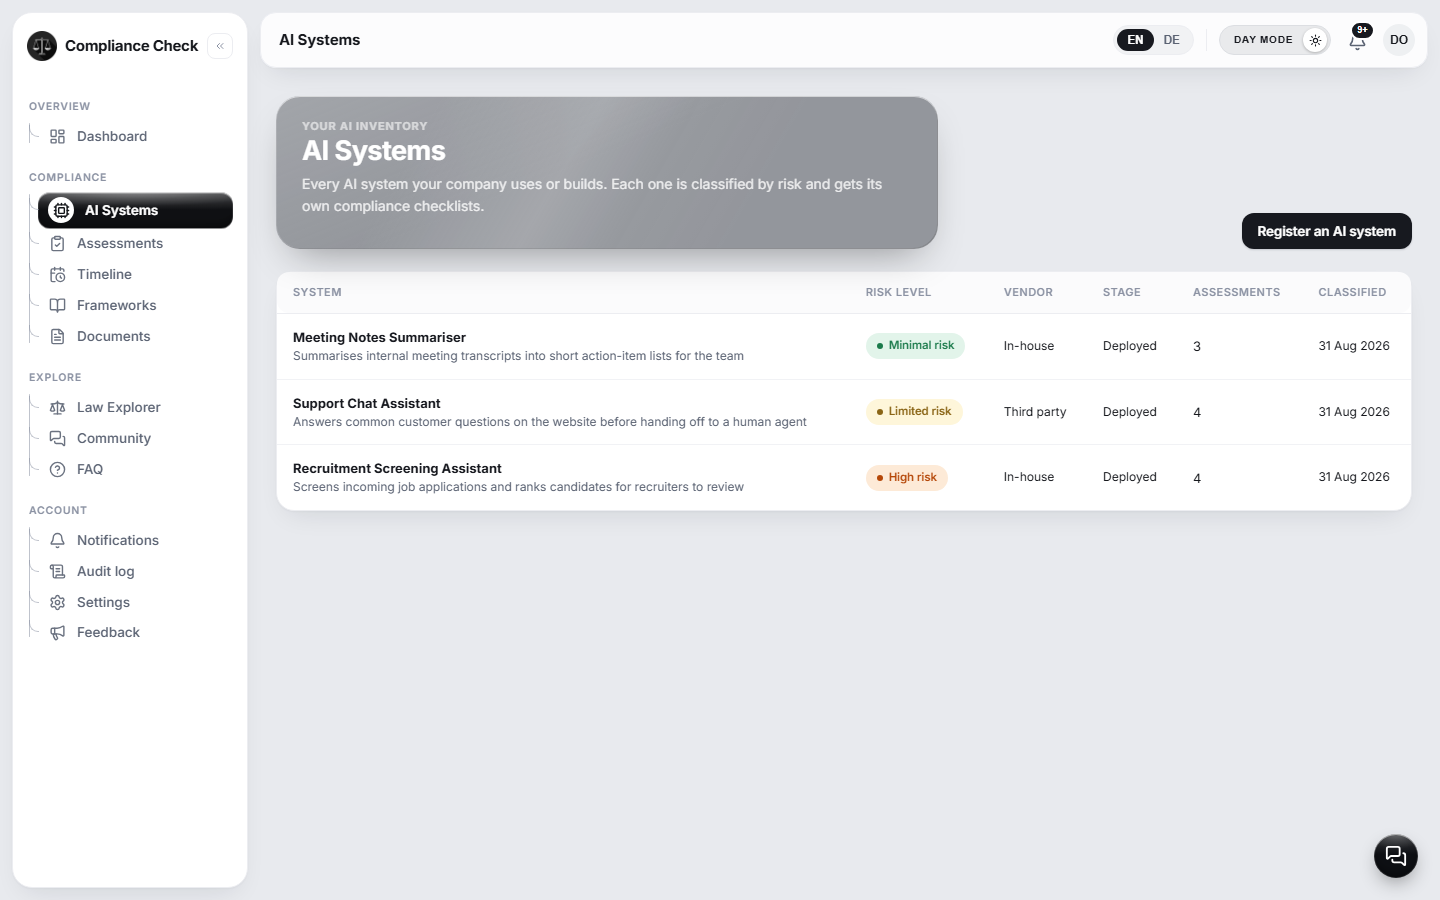
Jedes KI-System, das Ihr Unternehmen selbst entwickelt oder bei einem Anbieter einkauft, erhält hier einen eigenen Datensatz: Name, Zweck, Anbieter und Lebenszyklusphase. Dieses Inventar ist der Ausgangspunkt für alles Weitere im Produkt. Ein System kann erst eingestuft oder abgearbeitet werden, wenn es hier existiert.

Die Tabelle selbst dient zugleich als Statusübersicht: Risikostufe, Anbieter, Lebenszyklusphase, Anzahl der zugehörigen Bewertungen und das Datum der letzten Einstufung, alles sichtbar ohne einen einzigen Datensatz zu öffnen. Das wird relevant, sobald Sie mehr als zwei oder drei Systeme führen, ein fünfköpfiges Startup mit einem Chatbot braucht das nicht, ein Unternehmen mit einem Dutzend KI-Werkzeugen über mehrere Abteilungen hinweg schon, und die Liste bleibt auf beiden Größenordnungen übersichtlich.

  • Funktioniert für beides gleich: ein intern entwickeltes Modell und ein Werkzeug eines Anbieters werden gleich registriert.
  • Risikostufe und Phase auf einen Blick: hohes, begrenztes oder minimales Risiko, dazu ob das System geplant, im Einsatz oder ausgemustert ist.
  • In einer Minute registriert: Name, Zweck und eine kurze Beschreibung reichen zum Start. Die Einstufung folgt danach.
  • Dient als Statusübersicht: Risikostufe, Anbieter, Phase, Anzahl der Bewertungen und Einstufungsdatum, alles sichtbar ohne einen Datensatz zu öffnen.
compliance.rit.services
Die Liste der registrierten KI-Systeme mit Risikostufe, Anbieter und Einsatzphase
Risikoeinstufung

Einstufung: der EU AI Act als konkreter Fragebogen

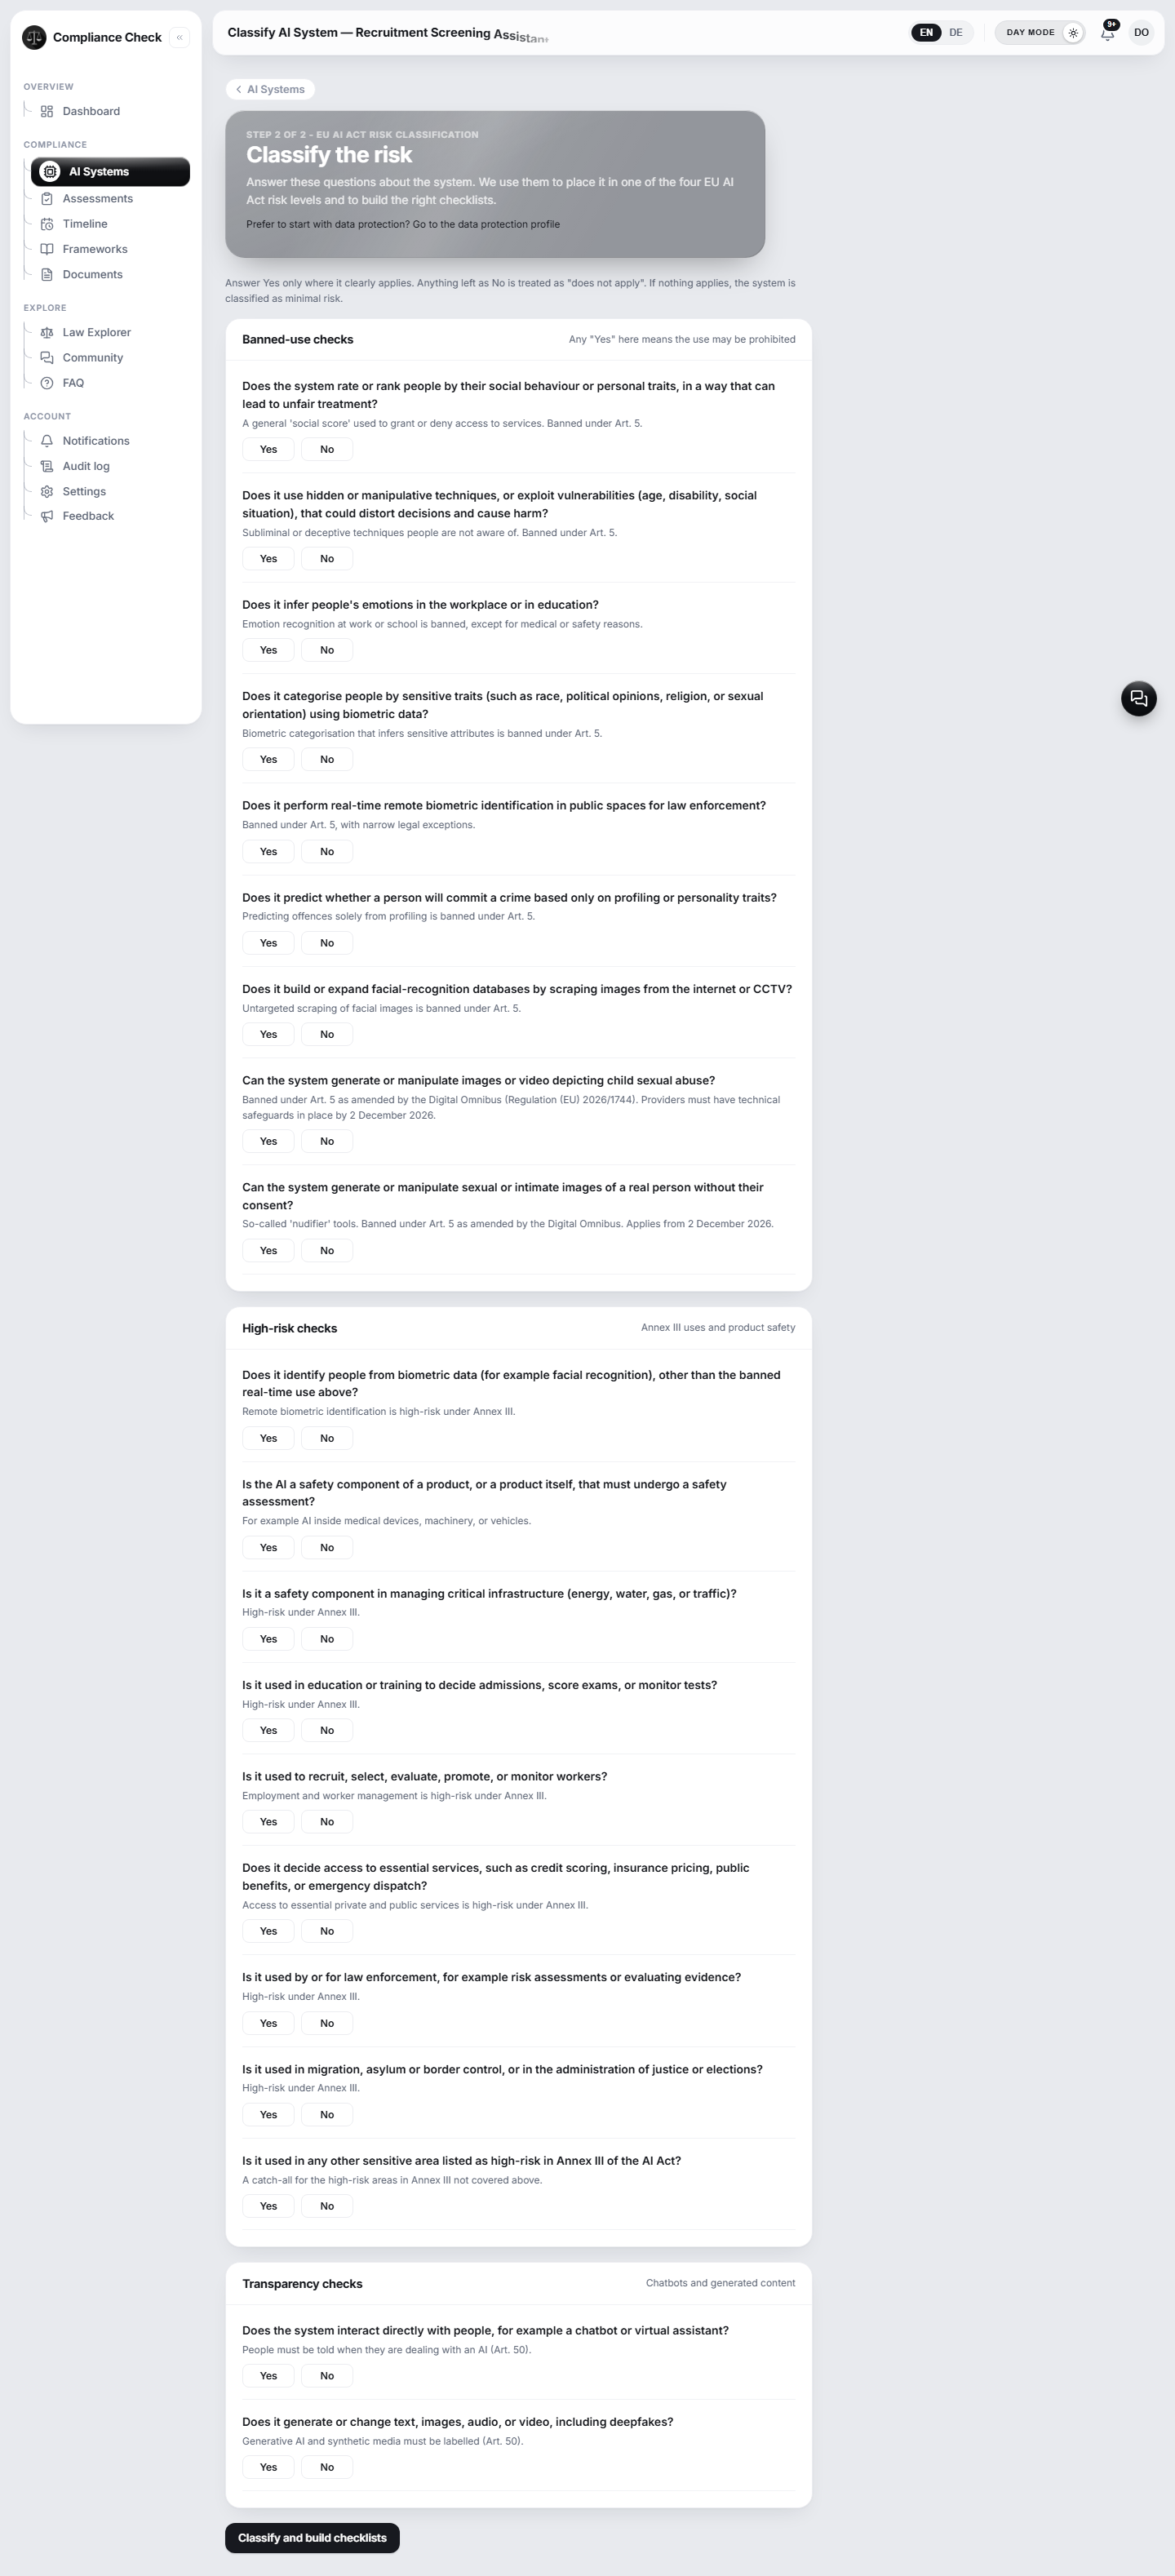
Statt Sie Artikel 5 und Anhang III des AI Act selbst auslegen zu lassen, stellt Compliance Check eine Reihe klarer Ja- oder Nein-Fragen, gegliedert in Verbotsprüfungen, Hochrisikoprüfungen und Transparenzprüfungen. Jede Frage verweist auf den genauen Artikel, der sie auslöst, und das System wird direkt nach dem Absenden der Antworten eingestuft.

Die drei Gruppen laufen in bewusster Reihenfolge. Verbotsprüfungen kommen zuerst, weil ein "Ja" dort den Prozess sofort beendet, ein KI-System für Social Scoring oder verbotene biometrische Überwachung ist kein Compliance-Projekt zum Einplanen, sondern ein System, das nicht eingesetzt werden sollte. Hochrisikoprüfungen folgen eng der Struktur von Anhang III: Personalauswahl und Beschäftigung, Kreditwürdigkeit und wesentliche Dienstleistungen, Bildung, Strafverfolgung, Migration und Justiz sowie Sicherheitsbauteile in regulierten Produkten erhalten jeweils eine eigene Frage statt einer vagen "ist das Hochrisiko"-Frage. Ein System kann mehrere Gruppen gleichzeitig auslösen, ein HR-Chatbot etwa kann zugleich Hochrisiko (Anhang III, Personalauswahl) und transparenzpflichtig nach Art. 50 sein, beide Checklisten werden dann erstellt.

  • Verbotsprüfungen zuerst: einschließlich der neueren Verbote für KI-generiertes Material zu sexuellem Kindesmissbrauch und nicht einvernehmliche intime Aufnahmen, ergänzt durch den Digital Omnibus.
  • Hochrisikoprüfungen: decken Anhang-III-Bereiche wie Personalauswahl, Kreditwürdigkeitsprüfung, Bildung, Strafverfolgung und Sicherheitsbauteile in Produkten ab.
  • Transparenzprüfungen: erfassen Chatbots und inhaltserzeugende Systeme, für die stattdessen die leichteren Pflichten aus Art. 50 gelten.
  • Einmal beantwortet, klar erklärt: das Ergebnis kommt mit einer verständlichen Begründung, nicht nur mit einem Etikett, und die passenden Checklisten werden automatisch erstellt.
  • Mehrere Ergebnisse gleichzeitig möglich: ein System kann zugleich Hochrisiko und transparenzpflichtig sein, etwa ein HR-Chatbot; beide Checklisten werden erstellt.
compliance.rit.services
Der Einstufungsfragebogen mit Verbots-, Hochrisiko- und Transparenzprüfungen samt Verweisen auf den EU AI Act
KI-System-Profil

KI-System-Profil: ein Datensatz, alle Pflichten

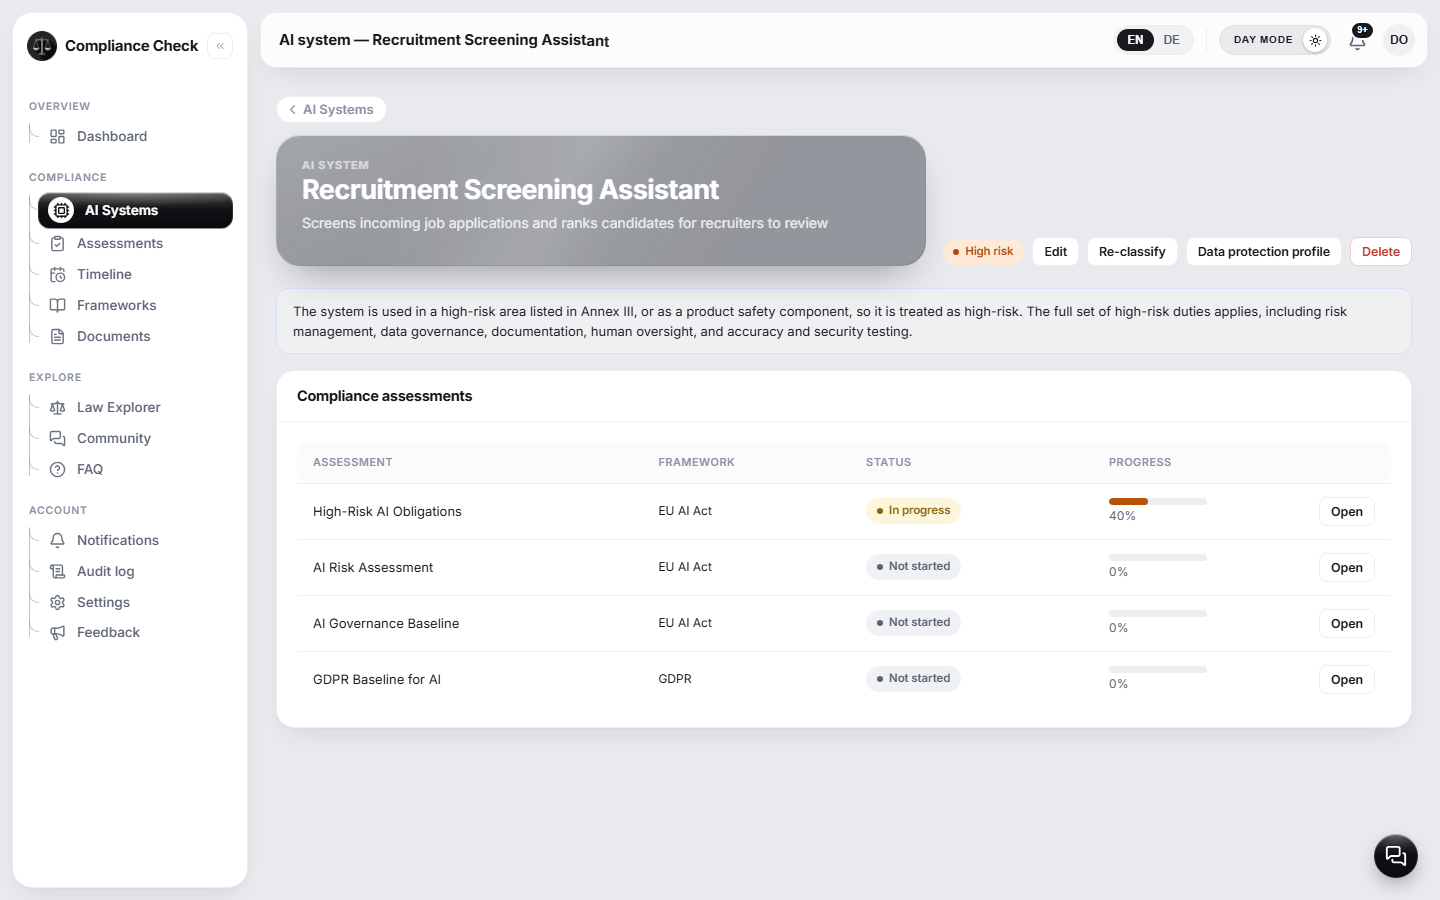
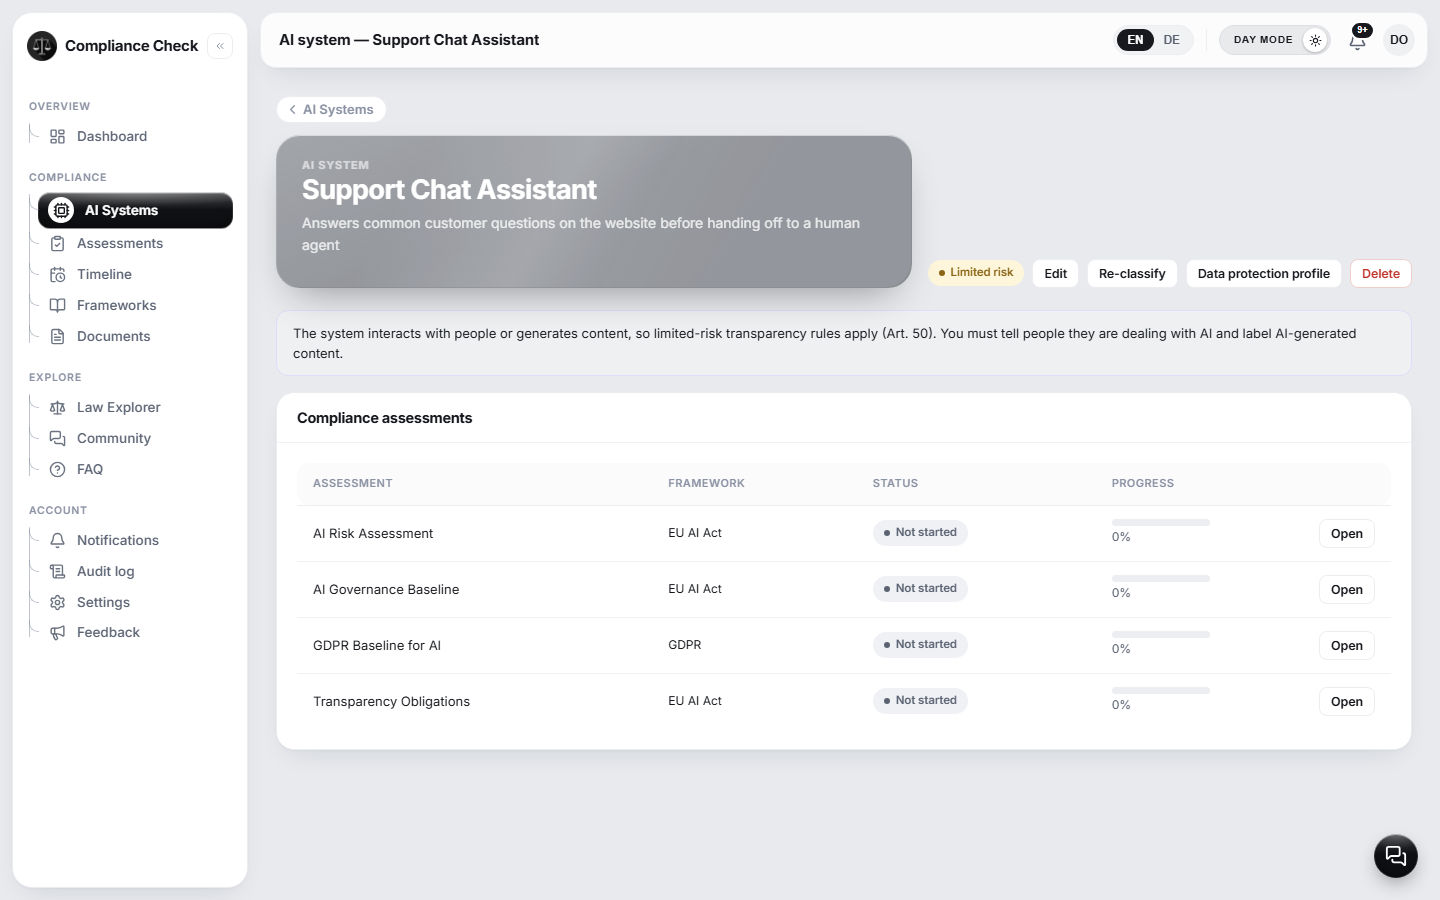
Öffnen Sie ein einzelnes KI-System und Sie sehen sein vollständiges Compliance-Bild an einem Ort: Risikostufe, die verständliche Begründung der Einstufung und jede zugehörige Bewertung, über alle anwendbaren Regelwerke hinweg. Ein Hochrisiko-Werkzeug für die Personalauswahl und ein Chat-Assistent mit begrenztem Risiko sehen hier wirklich unterschiedlich aus, weil ihre rechtlichen Pflichten wirklich unterschiedlich sind.

Auch eine Neueinstufung beginnt nicht bei null, Ihre vorherigen Antworten stehen zur Anpassung bereit, statt von Grund auf neu erfasst zu werden. Das ist in der Praxis wichtig: Der Zweck eines Systems ändert sich tatsächlich, ein Werkzeug, das als interner Notizen-Zusammenfasser begann, kann sechs Monate später Kundensupport-Anfragen verarbeiten, und die Einstufung muss das nachvollziehen, statt beim Stand des ersten Tages einzufrieren. Ein Button Datenschutzprofil auf derselben Seite öffnet das DSGVO-spezifische Detail des Systems, Zweck, Rechtsgrundlage, Datenkategorien, Aufbewahrung, getrennt von der AI-Act-Einstufung geführt, da beide auf unterschiedlichen Rechtsgrundlagen und Prüfzyklen beruhen.

  • Die Einstufungsbegründung bleibt sichtbar: ein kurzer Absatz erklärt genau, welche Regel gegriffen hat, auf derselben Seite wie die daraus entstandenen Checklisten.
  • Alle verknüpften Bewertungen in einer Tabelle: EU AI Act, DSGVO und jedes weitere ausgelöste Regelwerk, mit aktuellem Status und Fortschritt.
  • Jederzeit neu einstufen: ändert sich der Zweck eines Systems, wird der Fragebogen einfach erneut beantwortet, die vorherigen Antworten stehen zur Anpassung bereit.
  • Ein eigenes DSGVO-Profil: Zweck, Rechtsgrundlage, Datenkategorien und Aufbewahrung liegen auf einer eigenen Datenschutzprofil-Seite, da DSGVO und AI Act auf unterschiedlichen Rechtsgrundlagen beruhen.
compliance.rit.services
Ein Hochrisiko-KI-System-Profil mit Einstufungsbegründung und vier verknüpften Bewertungen
compliance.rit.services
Ein Profil eines KI-Systems mit begrenztem Risiko und der stattdessen geltenden, leichteren Transparenzpflicht
Checklisten

Checklisten: das Gesetz Punkt für Punkt abarbeiten

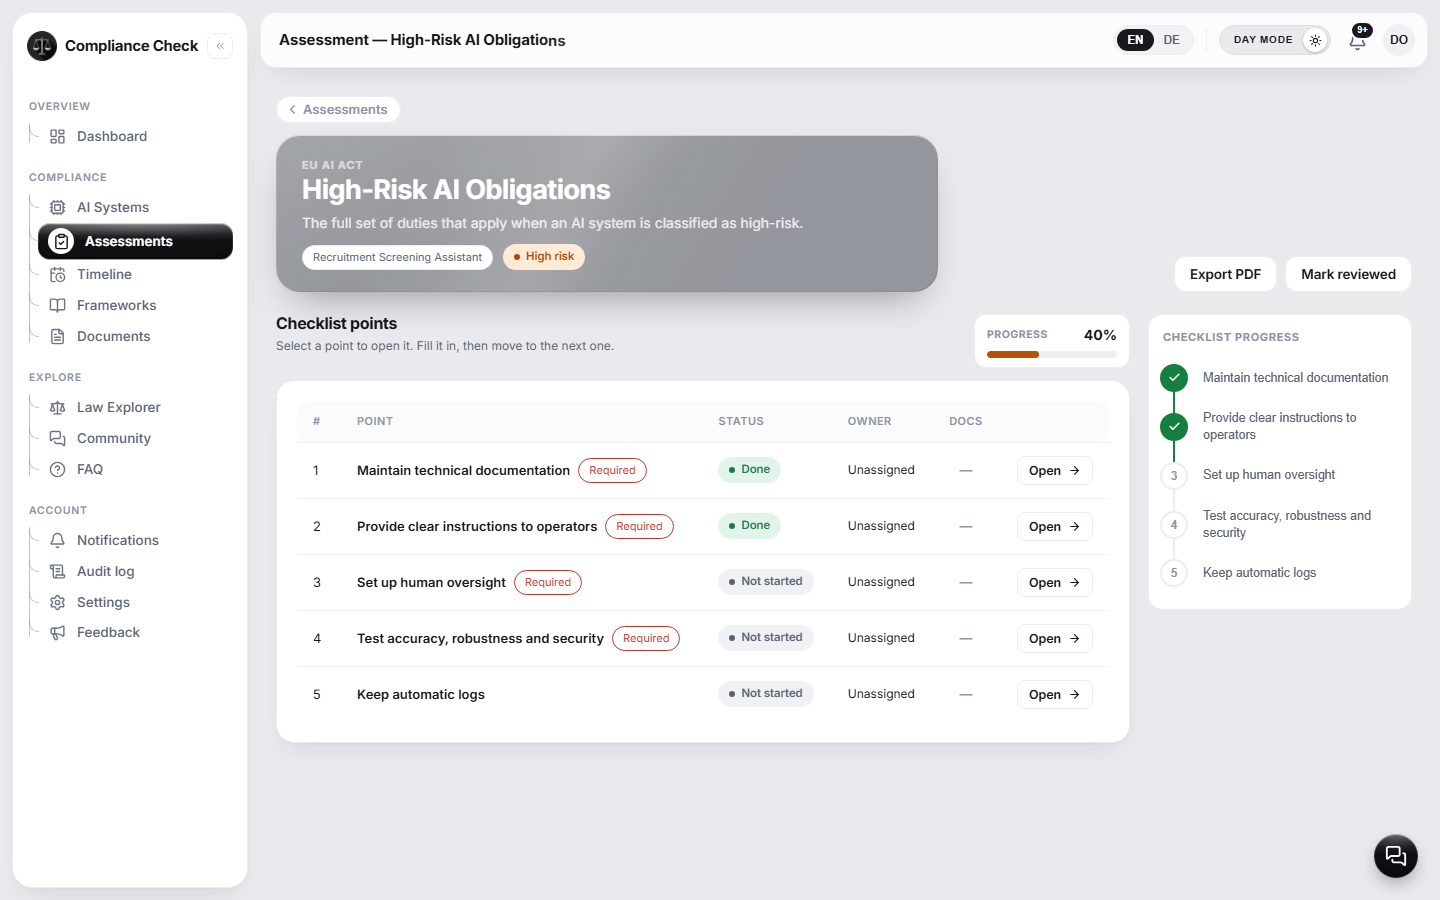
Jede Anforderung eines Regelwerks wird zu einem Checklistenpunkt, den Sie wirklich abarbeiten können. Markieren Sie ihn als erledigt, in Bearbeitung oder lassen Sie ihn offen, schreiben Sie die belegende Dokumentation, weisen Sie ihn einer Kollegin oder einem Kollegen zu, und hängen Sie Nachweise an. Ein Fortschrittsbalken und eine Schrittanzeige daneben halten die ganze Checkliste sichtbar, während Sie sie Punkt für Punkt abarbeiten.

Das Öffnen eines einzelnen Punkts wechselt in eine fokussierte Ansicht: eine Anforderung, ihre vollständige Erklärung, der von Ihnen gesetzte Status, ein Textfeld für Ihre Dokumentation, eine Zuständigkeitsauswahl aus Ihrem Team, und ein Platz für die belegende Datei. Ein Nächster Punkt-Button springt direkt zur folgenden Anforderung, ohne einen Umweg über die Übersichtstabelle, sodass eine vielbeschäftigte Compliance-Verantwortliche fünfzehn Anforderungen hintereinander abarbeiten kann, ohne den Überblick zu verlieren, und eine kleine Gespeichert-Bestätigung erscheint in dem Moment, in dem Ihr Dokumentationstext automatisch gespeichert wird, sodass nie unbemerkt etwas mitten im Satz verloren geht.

  • Pflichtpunkte sind klar markiert: Sie sehen jederzeit, was verpflichtend und was nur empfohlen ist.
  • Automatisches Speichern: Ihr Dokumentationstext wird beim Schreiben automatisch gespeichert, mit sichtbarer Bestätigung.
  • Jeden Punkt kommentieren: eine konkrete Anforderung mit einer Kollegin oder einem Kollegen besprechen, ohne die Seite zu verlassen.
  • Fokussierte Einzelansicht: ein geöffneter Punkt zeigt nur diese Anforderung mit Status, Dokumentation, Zuständigkeit und Nachweis, dazu ein Weiter-Button für den nächsten Punkt.
compliance.rit.services
Eine Checkliste zu Hochrisiko-Pflichten bei 40 Prozent Fortschritt, mit zwei erledigten Punkten und einer Schrittanzeige rechts
Bewertungen

Bewertungen: alle Checklisten, über alle Systeme, in einer Ansicht

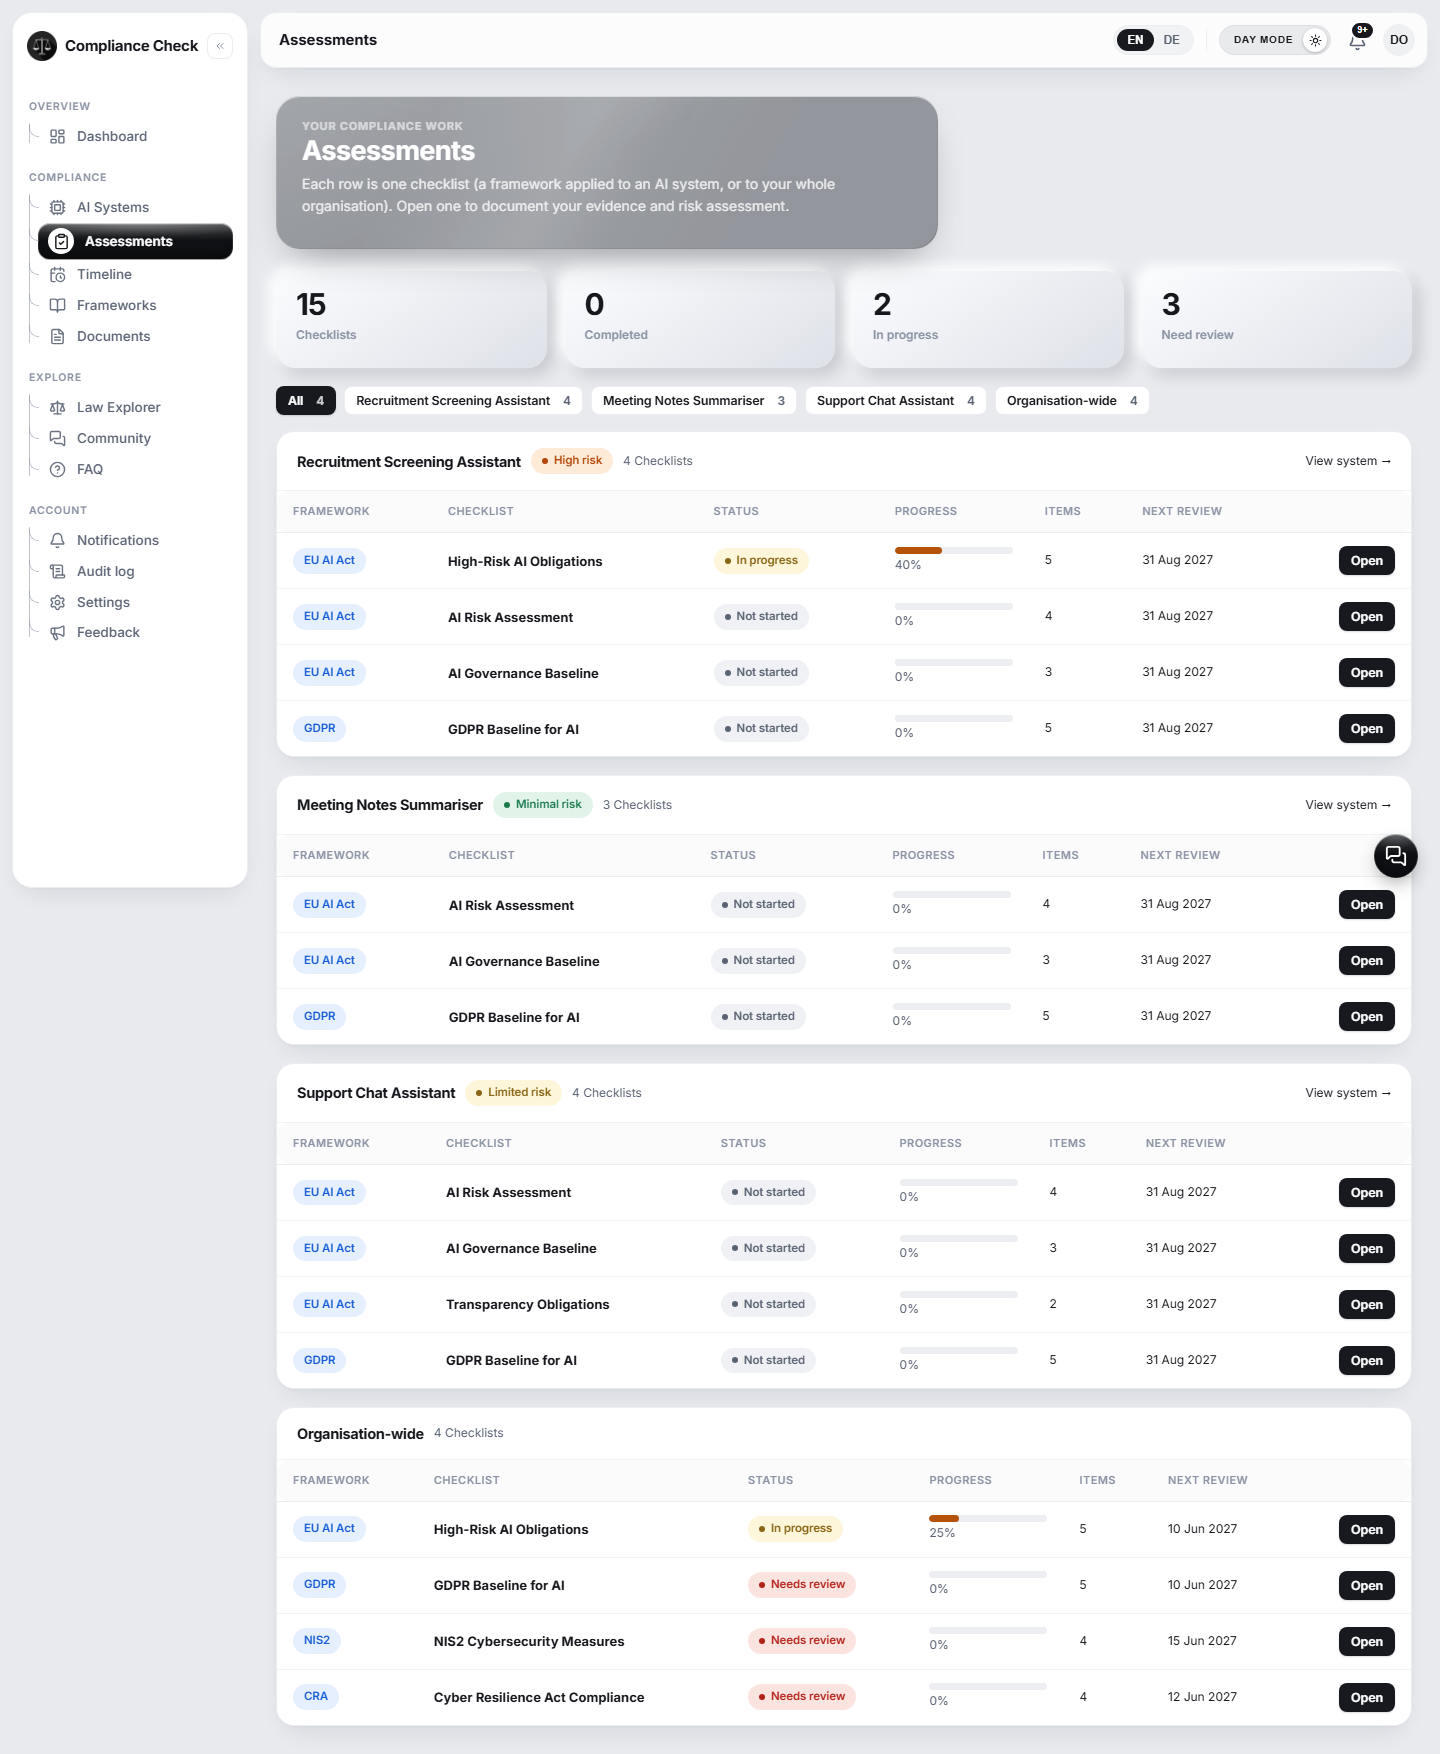
Zoomen Sie aus einer einzelnen Checkliste heraus, und die Seite Bewertungen gruppiert alle Ihre Checklisten nach KI-System, dazu eine organisationsweite Gruppe für Pflichten, die nicht an ein bestimmtes System gebunden sind, etwa Ihre NIS2-Cybersicherheitsmaßnahmen. Filtern Sie nach System, sehen Sie, wie viele Checklisten in Bearbeitung, abgeschlossen oder prüfungsbedürftig sind, und springen Sie direkt in jede von ihnen.

Eine Kennzahlenleiste oben zählt Checklisten, abgeschlossen, in Bearbeitung und prüfungsbedürftig, noch bevor Sie zu einer einzigen Zeile scrollen, sodass eine Führungskraft den Zustand des gesamten Compliance-Programms sieht, ohne etwas zu öffnen. Filter-Chips je KI-System grenzen die Ansicht sofort ein, und jede Zeile trägt weiterhin ihr eigenes nächstes Prüfdatum, sodass hierfür kein separater Abgleich mit der Zeitleiste nötig ist.

  • Gruppiert nach System, und je System nach Regelwerk: Checklisten zu EU AI Act, DSGVO, NIS2 und CRA werden nie vermischt.
  • Nächstes Prüfdatum in jeder Zeile: erkennen, was fällig wird, ohne jede einzelne zu öffnen.
  • Organisationsweite Checklisten: Pflichten, die für Ihr gesamtes Unternehmen gelten, nicht nur für ein einzelnes KI-System.
  • Kennzahlen ohne Scrollen: Gesamtzahl der Checklisten, abgeschlossen, in Bearbeitung und prüfungsbedürftig, sofort sichtbar.
compliance.rit.services
Die Übersicht der Bewertungen, gruppiert nach KI-System und organisationsweiten Pflichten, mit Status und Fortschritt
Gesetzes-Explorer

Gesetzes-Explorer: genau wissen, welche Gesetze gelten

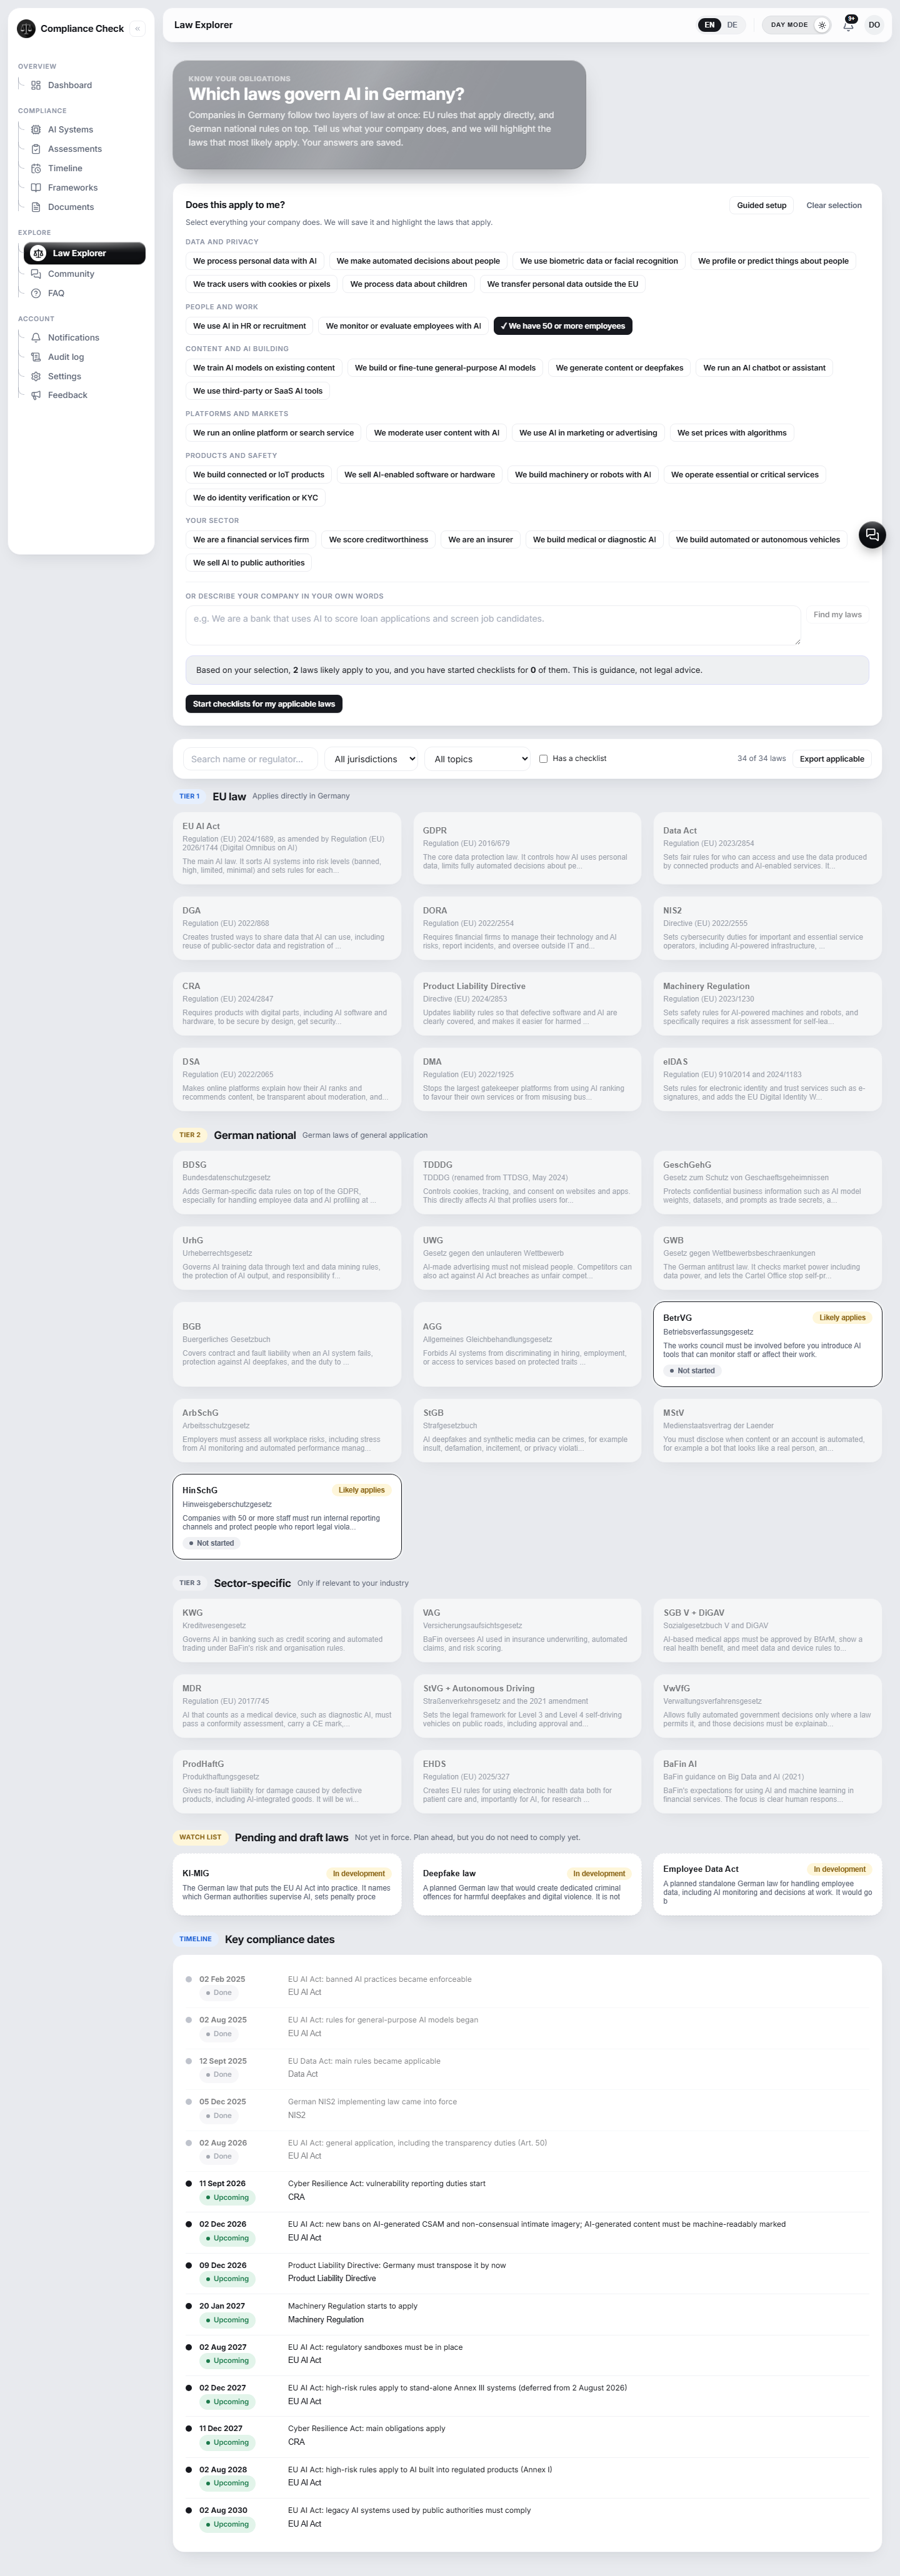
Der Gesetzes-Explorer beginnt mit einer anderen Frage, nicht "ist dieses KI-System Hochrisiko", sondern "was macht Ihr Unternehmen eigentlich". Beantworten Sie einige kurze Kontrollkästchen, etwa ob Sie personenbezogene Daten verarbeiten, KI in der Personalauswahl einsetzen, eine Online-Plattform betreiben oder einem regulierten Sektor wie Finanzwesen oder Gesundheitswesen angehören, und das Werkzeug zeigt, welche der 37 Gesetze in der Bibliothek voraussichtlich gelten, gegliedert in EU-weite, deutsche nationale und branchenspezifische Ebenen.

Die Kategorien der Kontrollkästchen spiegeln wider, wie ein Unternehmen sich selbst beschreibt, nicht wie eine Anwältin es täte: Daten und Datenschutz, Menschen und Arbeit, Inhalte und KI-Entwicklung, Plattformen und Märkte, Produkte und Sicherheit sowie Ihr Sektor, jeweils mit einfachen Fragen wie "wir setzen KI in HR oder Personalauswahl ein" oder "wir übermitteln personenbezogene Daten außerhalb der EU". Ein Ergebnisbanner aktualisiert sich beim Ankreuzen und zeigt, wie viele Gesetze voraussichtlich gelten und für wie viele davon bereits Checklisten begonnen wurden, das Werkzeug zeigt also nicht nur, was gilt, sondern auch, wie weit Sie schon sind. Ein Abschnitt Beobachtungsliste unterhalb des Hauptverzeichnisses erfasst noch nicht geltende Gesetze, das KI-MIG, ein geplantes deutsches Deepfake-Gesetz und ein vorgeschlagenes Beschäftigtendatengesetz, jeweils als "in Entwicklung" markiert, damit Sie vorausplanen können, ohne einen Entwurf mit geltendem Recht zu verwechseln.

  • Geführt, keine Textwüste: Ihre Auswahl wird gespeichert, eine kurze Zusammenfassung erklärt die Anwendbarkeit, bevor Sie ein einziges Gesetz lesen.
  • Auch als Freitextsuche: beschreiben Sie Ihr Unternehmen in eigenen Worten, das Werkzeug schlägt passende Gesetze vor.
  • Mit vollständiger Zeitleiste: jedes wichtige Compliance-Datum jedes Gesetzes, von bereits geltenden Verboten bis zu Fristen, die noch Jahre entfernt sind.
  • Beobachtungsliste für künftige Gesetze: geplante und noch nicht geltende Regelungen, markiert als "in Entwicklung", damit Sie vorausplanen können, ohne einen Entwurf mit geltendem Recht zu verwechseln.
compliance.rit.services
Der Gesetzes-Explorer mit dem geführten Anwendbarkeitsfragebogen über einem gestuften Verzeichnis von EU-, deutschen und branchenspezifischen Gesetzen
Regelwerk-Bibliothek

Regelwerke: 37 Gesetze, verständlich erklärt

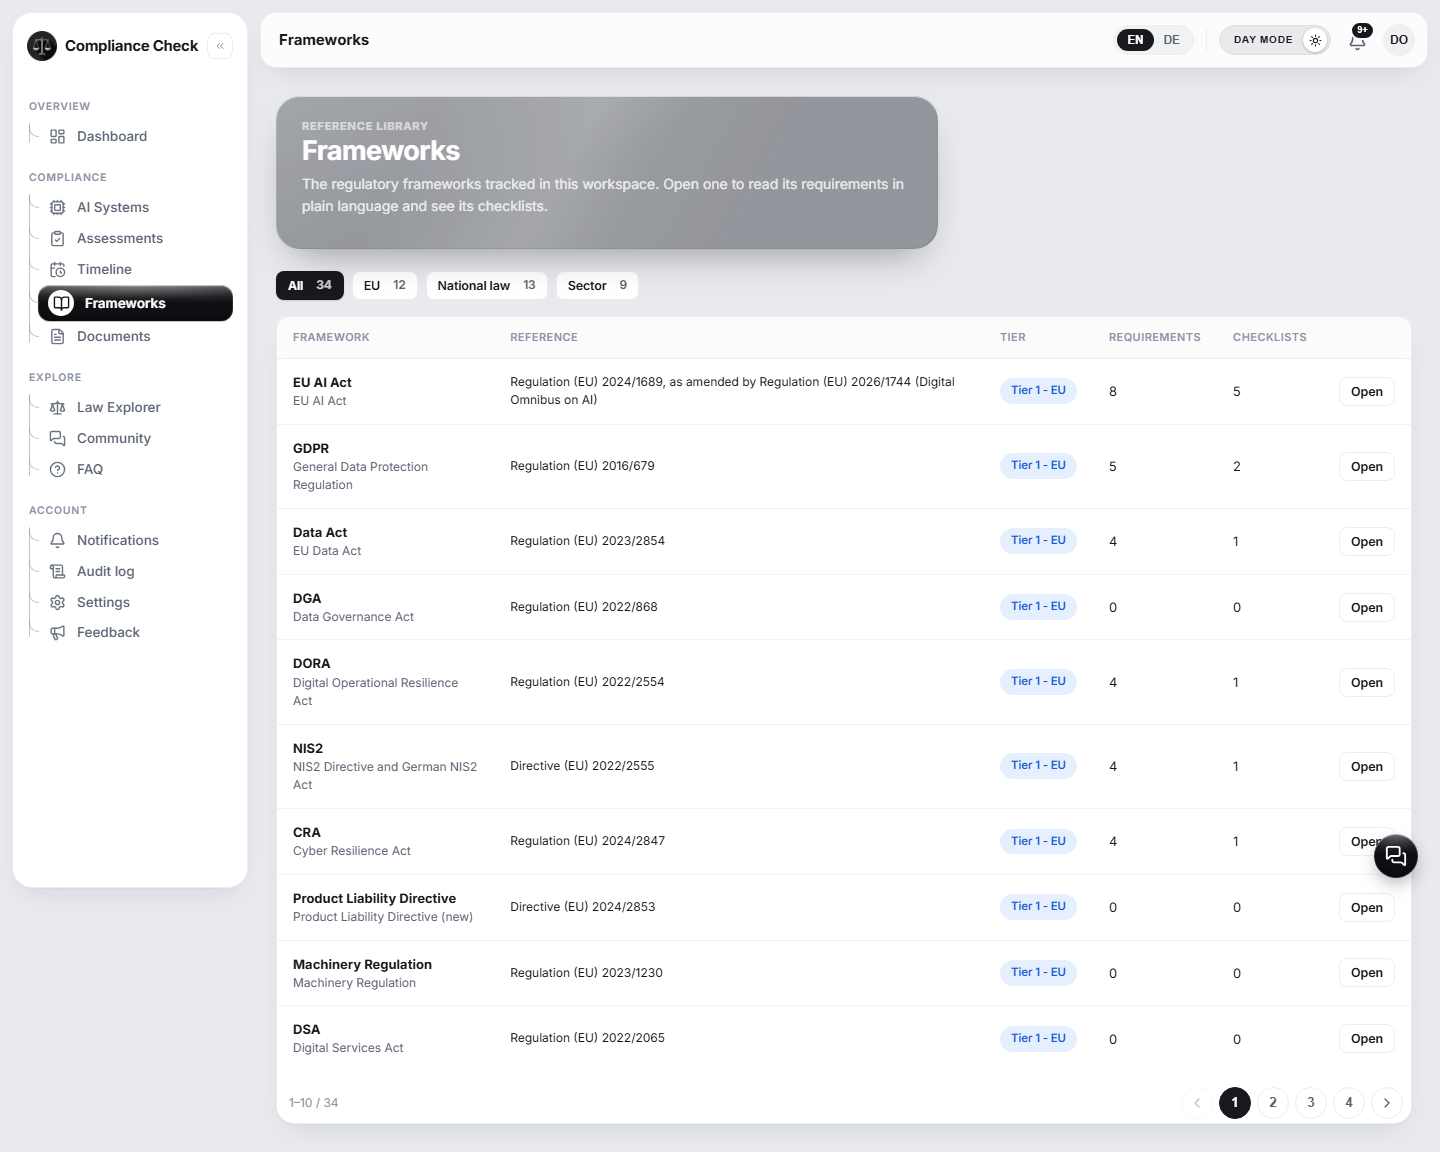
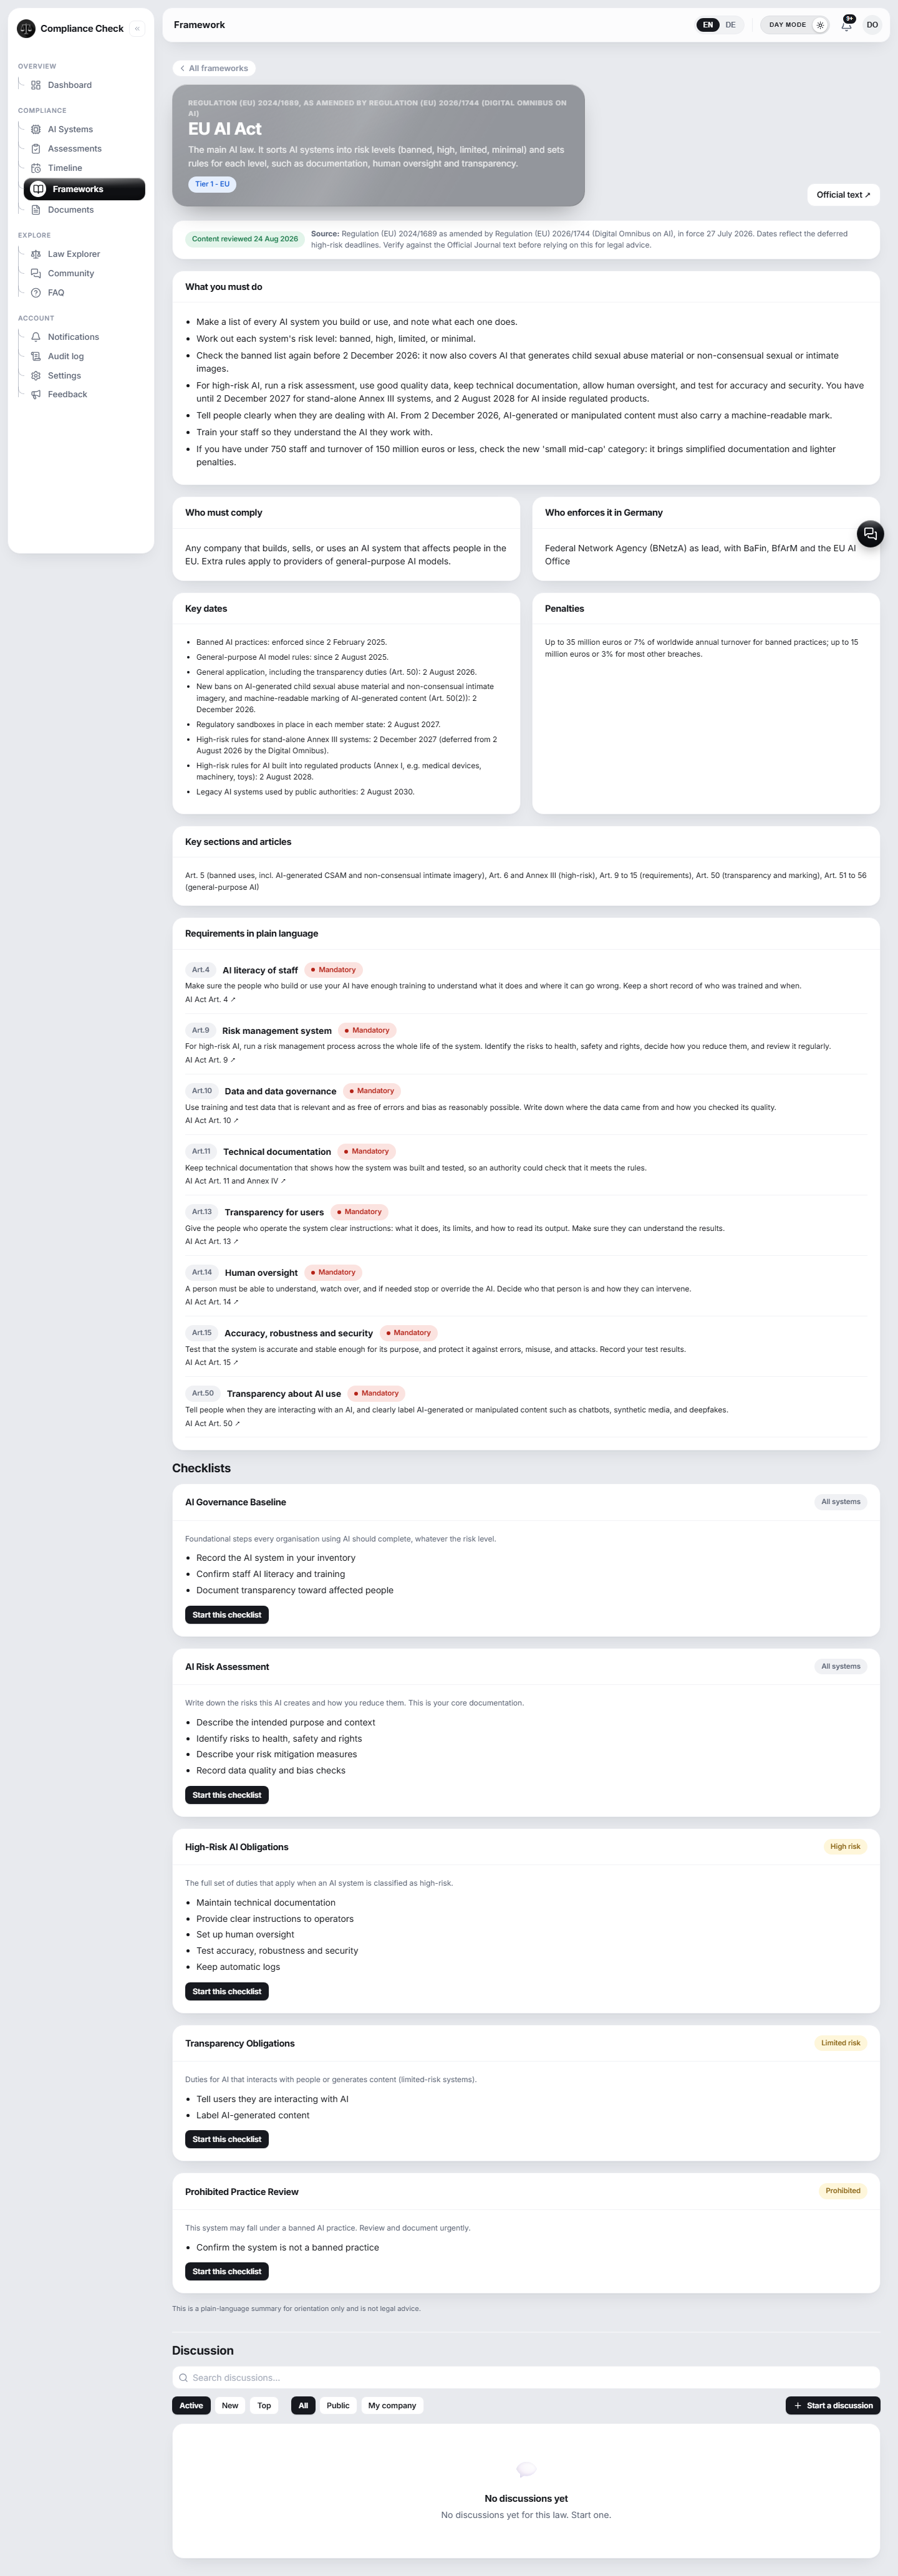
Jedes Gesetz im Katalog, EU-Verordnung oder deutsches Bundesrecht, erhält eine eigene Seite: was zu tun ist, wer es einhalten muss, wer es in Deutschland durchsetzt, die wichtigsten Fristen, die Sanktionen bei Verstößen, und jede Anforderung verständlich formuliert mit dem zugehörigen Artikel. Nichts davon ersetzt eine Rechtsberatung, aber es erspart die Stunden, die man braucht, um das aus dem Verordnungstext selbst herauszufinden.

Jede Gesetzesseite folgt derselben Struktur, egal ob es sich um eine umfangreiche Verordnung wie den AI Act oder eine schmale Branchenregel handelt, und die zuständige Behörde wird konkret genannt statt nur als "die zuständige Stelle": Die Bundesnetzagentur ist federführend beim AI Act, dazu BaFin und BfArM für ihre Sektoren. Ein Abschnitt Anforderungen in verständlicher Sprache gliedert das Gesetz in einzelne Pflichten, jede als verpflichtend oder nicht markiert und mit einer eigenen Checkliste verknüpft, sodass das Lesen der Seite und der Start der Arbeit dieselbe Handlung sind, nicht zwei getrennte Schritte, und ein Diskussionsstrang steht am Ende jeder Gesetzesseite für Fragen speziell zu diesem Regelwerk.

  • Anforderungen verständlich formuliert, mit Artikelangabe: aus Artikel 9 wird "einen Risikomanagementprozess über das gesamte Systemleben betreiben", kein Absatz Gesetzestext.
  • Checkliste direkt von der Gesetzesseite starten: kein Umweg mehr über ein KI-System.
  • Ein Diskussionsstrang je Gesetz: eine Frage stellen oder teilen, wie eine bestimmte Anforderung dokumentiert wurde.
  • Zuständige Behörde konkret genannt: jede Gesetzesseite nennt, wer es in Deutschland durchsetzt, die Bundesnetzagentur für den AI Act allgemein, BaFin und BfArM für ihre Sektoren, nicht nur "die zuständige Behörde."
compliance.rit.services
Die Regelwerk-Bibliothek, eine paginierte Tabelle von 34 Gesetzen mit Ebene, Anzahl der Anforderungen und verfügbaren Checklisten
compliance.rit.services
Die Seite zum EU AI Act mit Pflichten, wichtigen Fristen, Sanktionen und verständlich formulierten Anforderungen mit Artikelangaben
Compliance-Zeitleiste

Zeitleiste: alle Fristen an einem Ort

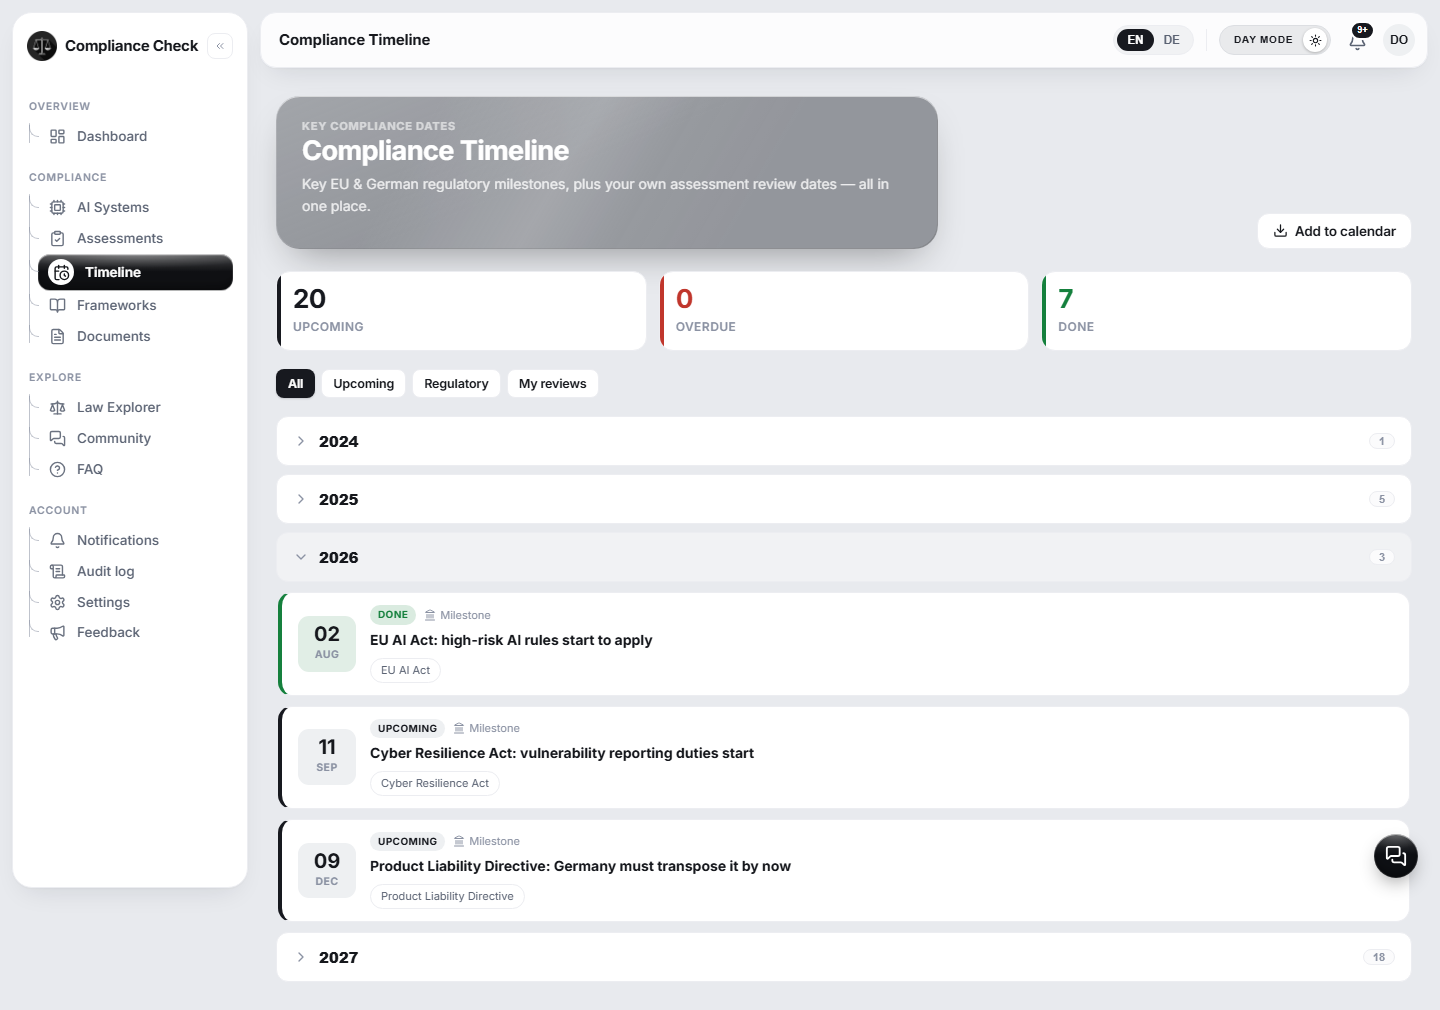
KI-Regulierung in Deutschland kommt nicht an einem einzigen Datum. Allein der AI Act hat gestaffelte Fristen von 2025 bis 2030, und jedes weitere Regelwerk in der Bibliothek bringt eigene mit. Die Compliance-Zeitleiste listet sie alle, gruppiert nach Jahr, zusammen mit Ihren eigenen Prüfterminen, sodass ein bereits vergangener Meilenstein, eine Frist in drei Monaten und eine selbst geplante Prüfung auf derselben Seite stehen.

Filter-Tabs grenzen die Liste ein auf Anstehend, Regulatorisch (gesetzlich festgelegte Termine, nicht selbst gesetzt) oder Meine Prüfungen (von Ihnen oder einer Kollegin geplante Termine), sodass eine Compliance-Verantwortliche für ein Vorstands-Update nur die regulatorischen Fristen abrufen kann, während jemand, der die eigene Woche plant, nur die eigenen Prüfungen sieht. Die drei Zähler oben, anstehend, überfällig und erledigt, aktualisieren sich live, wenn Termine verstreichen und Prüfungen abgeschlossen werden, was die Seite zu einer dauerhaften Referenz macht, nicht nur zu einer einmaligen Lektüre, und ein Export Zum Kalender hinzufügen macht daraus Termine, die die eigene Kalender-App verfolgen kann.

  • Regulatorische Meilensteine und eigene Prüfungen zusammen: keine zwei getrennten Listen mehr.
  • Erledigt, anstehend und überfällig klar gezählt: oben auf der Seite, noch vor dem Scrollen.
  • Filter nach Anstehend, Regulatorisch oder Meine Prüfungen: nur die Termine abrufen, die für die aktuelle Aufgabe gebraucht werden.
  • Zum Kalender hinzufügen: die für Sie wichtigen Termine in die eigene Kalender-App exportieren.
compliance.rit.services
Die Compliance-Zeitleiste mit aufgeklapptem Jahr 2026, mit Meilensteinen wie dem Start der Meldepflicht des Cyber Resilience Act
Nachweise

Dokumente: eine verschlüsselte Nachweisbibliothek

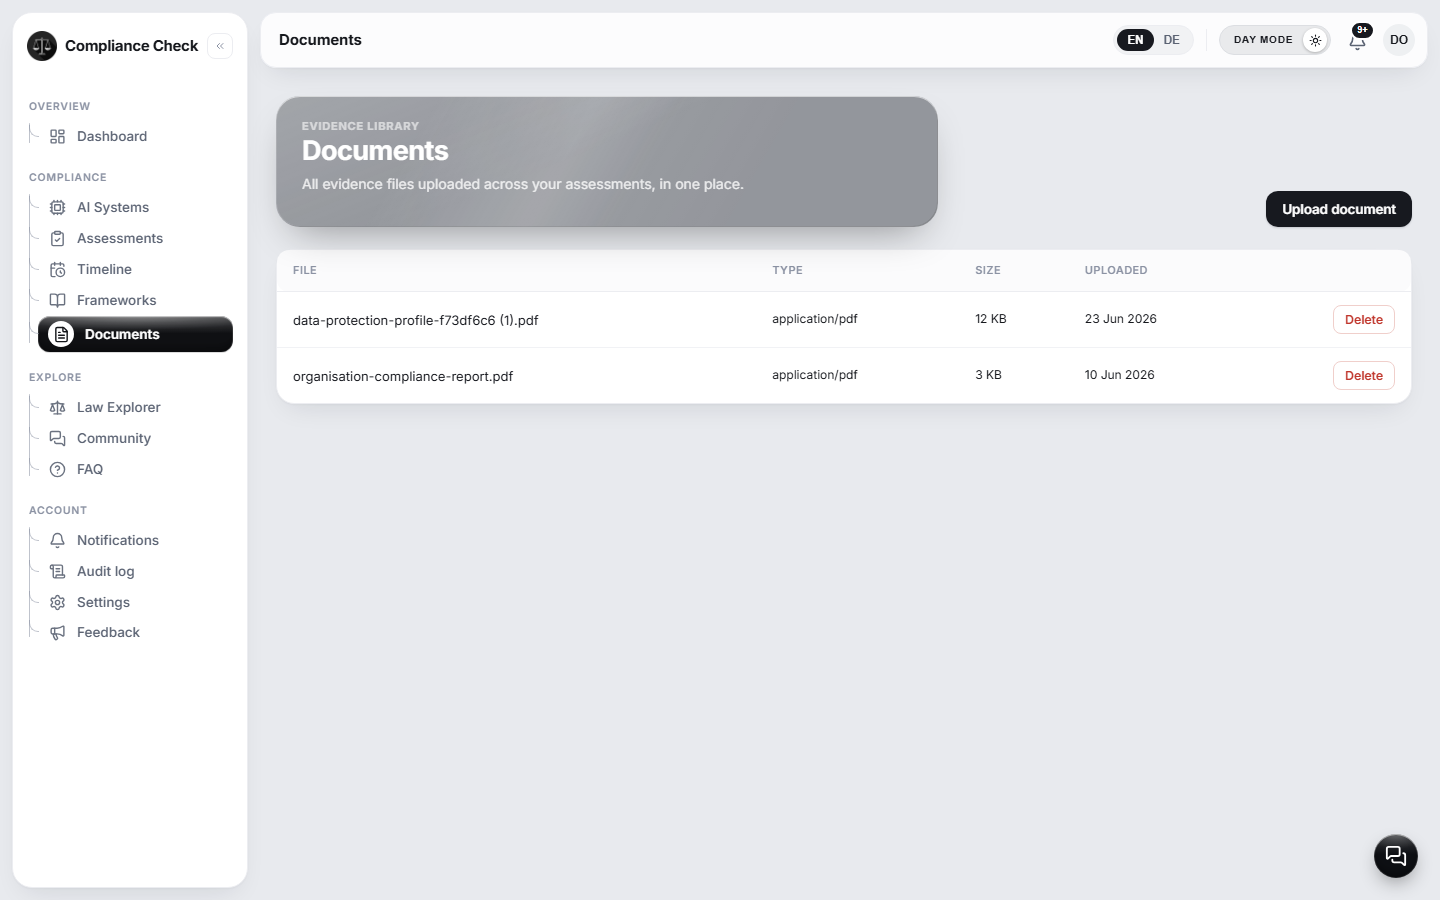
Jede Datei, die Sie an einen Checklistenpunkt anhängen, erscheint auch hier, in einer Nachweisbibliothek für die gesamte Organisation. Nichts wird im Klartext gespeichert, auch nicht vorübergehend: ein Dokument wird mit dem eigenen Schlüssel Ihrer Organisation verschlüsselt, bevor es gespeichert wird, und derselbe Schlüssel entschlüsselt es beim Herunterladen wieder.

Da jede Datei unabhängig davon, aus welchem Checklistenpunkt sie hochgeladen wurde, auf dieser einen Seite erscheint, dient sie zugleich als einziges Nachweisverzeichnis, das sich einem Prüfer übergeben lässt: Dateiname, Typ, Größe und Uploaddatum für alles, was Ihre Organisation dokumentiert hat, in einer Tabelle, ohne die Liste erst aus einzelnen Bewertungen zusammenzusuchen.

  • Verschlüsselt, bevor es gespeichert wird: nicht danach, und nicht optional.
  • An die belegte Anforderung angehängt: eine Datei liegt beim zugehörigen Checklistenpunkt, nicht in einem allgemeinen Ordner.
  • Jederzeit löschbar: das Entfernen eines Dokuments löscht es endgültig, konsistent mit den Betroffenenrechten in den Einstellungen.
  • Ein Verzeichnis für Prüfer: jede Datei aus jeder Checkliste in einer Tabelle, ohne die Liste erst aus einzelnen Bewertungen zusammenzusuchen.
compliance.rit.services
Die Nachweisbibliothek mit hochgeladenen Compliance-Dateien, Typ, Größe und Uploaddatum
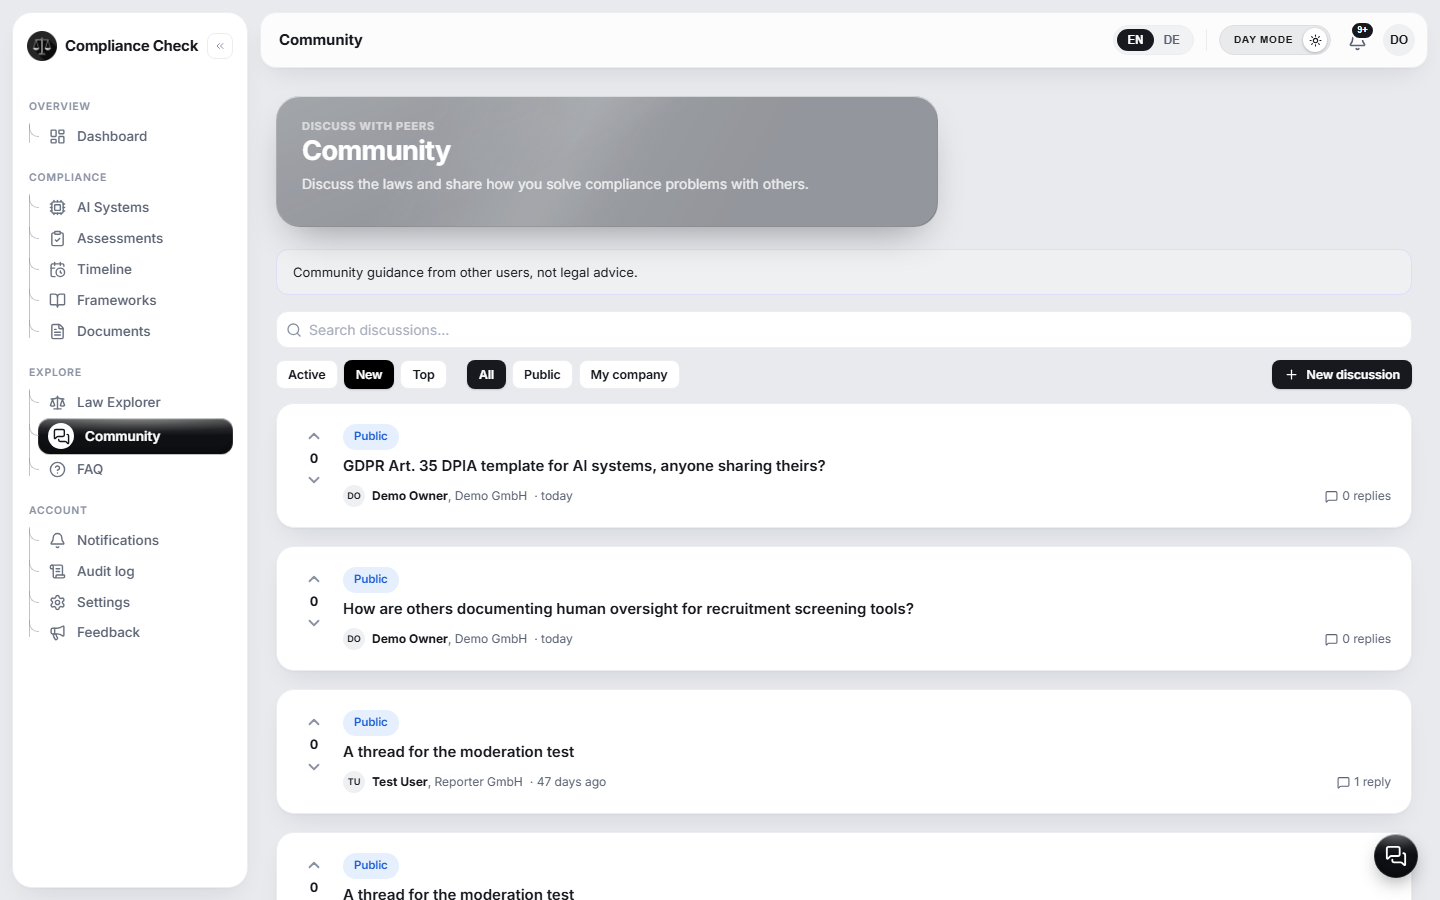
Community

Community: fragen, wer dasselbe Problem löst

Eine Compliance-Frage hat selten eine einzige Lehrbuchantwort, vor allem wenn das zugrunde liegende Gesetz neu ist. Die Community ist ein Ort, um andere Nutzerinnen und Nutzer zu fragen, wie sie eine bestimmte Anforderung dokumentiert haben, oder um die Frage einer anderen Person zu beantworten, öffentlich oder unternehmensintern, und bei Bedarf an ein konkretes Gesetz angebunden.

Jeder Diskussionsstrang trägt eine Markierung Öffentlich oder Gesperrt (nur intern) und, wo relevant, das Gesetz, an das er angebunden ist, sichtbar bevor er geöffnet wird, sodass sofort klar ist, ob es sich um etwas für die gesamte Nutzerbasis oder ein Gespräch innerhalb der eigenen Organisation handelt. Abstimmungen und Antworten funktionieren wie in jedem Diskussionsforum, das Ziel ist ein Ort, den Ihr Team tatsächlich aufsucht, kein Support-Postfach, das sich nur so liest, und jede Antwort hier ist klar als Erfahrungsaustausch gekennzeichnet, nicht als Rechtsberatung.

  • Öffentlich oder nur intern: wählen, ob eine Diskussion für alle sichtbar ist oder in der eigenen Organisation bleibt.
  • An ein Gesetz angebunden: eine Diskussion direkt von der Regelwerkseite starten, sie bleibt mit diesem Kontext verknüpft.
  • Keine Rechtsberatung: klar als Erfahrungsaustausch gekennzeichnet, derselbe ehrliche Maßstab wie im ganzen Produkt.
  • Sichtbarkeit ist vor dem Öffnen klar: die Markierung Öffentlich oder nur intern sowie das angebundene Gesetz stehen bereits in der Liste.
compliance.rit.services
Die Community-Seite mit öffentlichen Diskussionen zu DSGVO-Dokumentation und menschlicher Aufsicht
Nachvollziehbarkeit

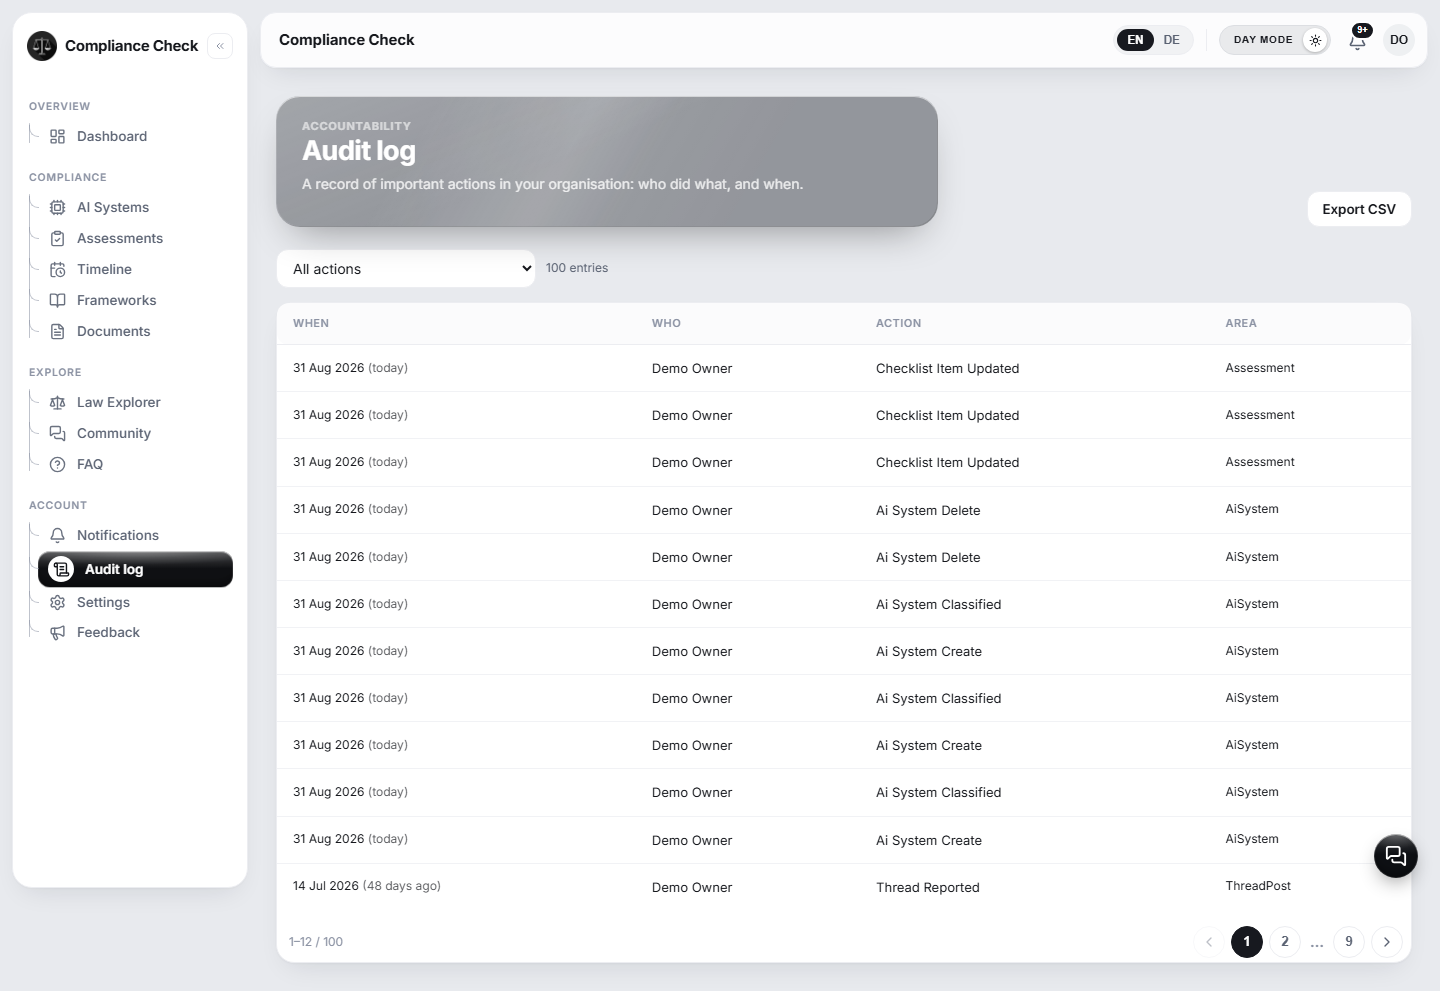
Audit-Log: ein Protokoll, wer was wann getan hat

Jede relevante Aktion in Ihrer Organisation, ein aktualisierter Checklistenpunkt, ein angelegtes oder eingestuftes KI-System, ein gelöschtes Dokument, wird in ein Audit-Log geschrieben, das sich filtern, durchsuchen und als CSV exportieren lässt. Genau diese Art von Protokoll erwarten Prüfer oder Aufsichtsbehörden, automatisch geführt statt nachträglich zusammengestellt.

Ein Dropdown-Filter grenzt das Log auf einen Aktionstyp gleichzeitig ein, aktualisierte Checklistenpunkte, angelegte oder eingestufte KI-Systeme, gelöschte Dokumente und mehr, sodass die Frage "hat letzten Monat jemand etwas gelöscht" einen Filterklick braucht, keine manuelle Durchsicht von hundert Zeilen. Einträge älter als 365 Tage werden automatisch entfernt statt sich endlos anzusammeln, lang genug für einen vollständigen Jahresprüfzyklus, kurz genug, damit das Log ein tatsächlich nützliches Protokoll bleibt statt eines ständig wachsenden Archivs, das niemand liest.

  • Jeder Eintrag hat ein Wer, ein Was und ein Wann: keine anonymen Änderungen.
  • Filterbar nach Aktionstyp: jede Einstufung, jede Löschung oder jeden Dokumenten-Upload einzeln finden.
  • Exportierbar: das vollständige Protokoll als CSV herunterladen, wenn es außerhalb des Produkts gebraucht wird.
  • Alte Einträge werden automatisch entfernt: Aufbewahrung 365 Tage, lang genug für einen vollständigen Jahreszyklus, kurz genug, um nützlich zu bleiben.
compliance.rit.services
Das Audit-Log mit Aktionen wie aktualisierten Checklistenpunkten und KI-System-Einstufungen samt Person und Zeitpunkt
Am Ball bleiben

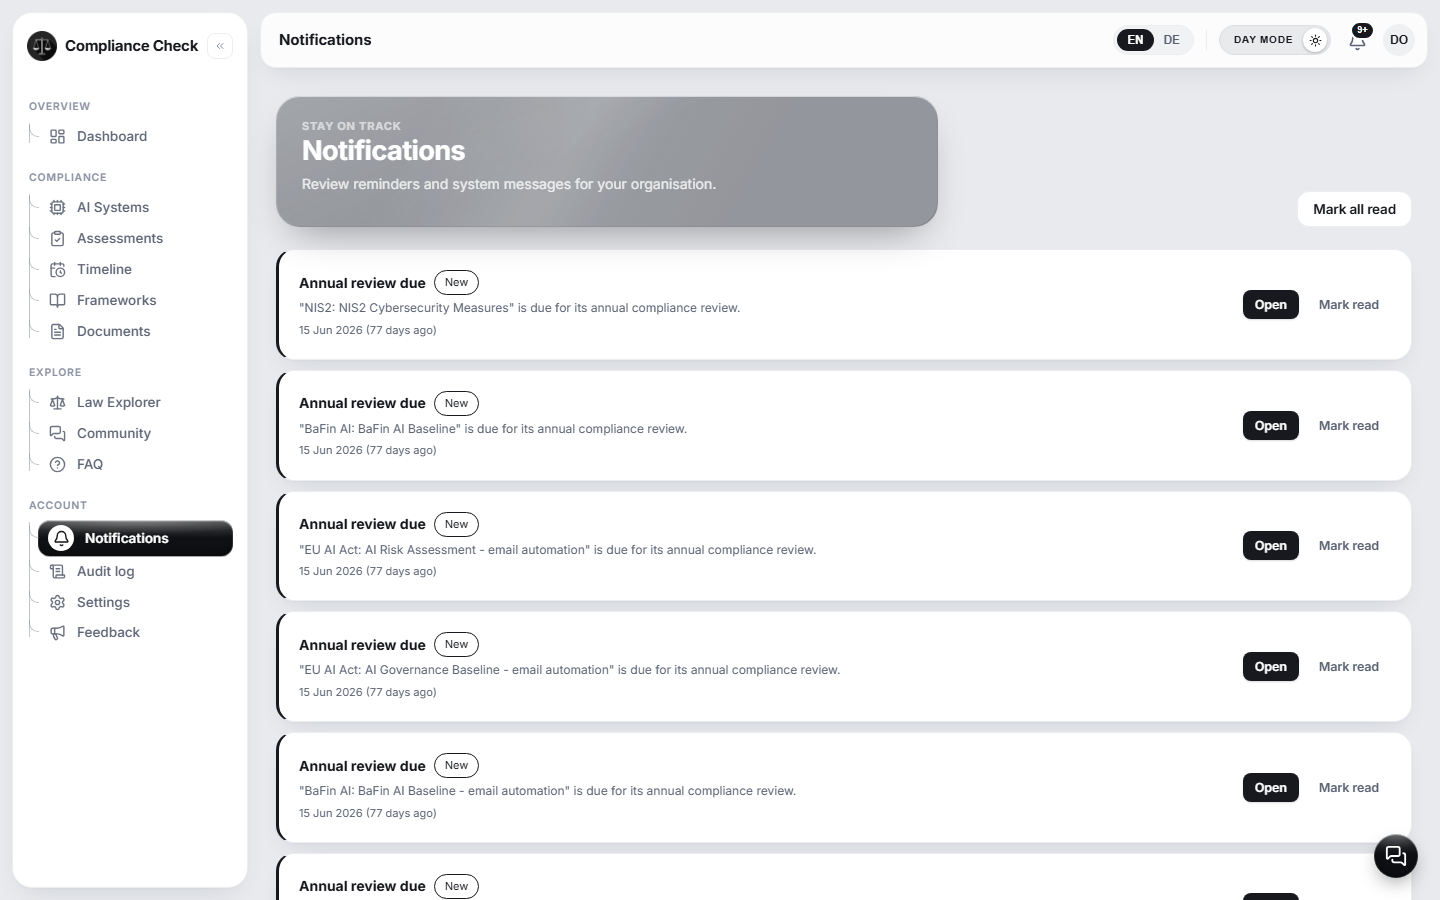
Benachrichtigungen: Erinnerungen, bevor etwas fällig wird

Ein geplanter Job prüft täglich die Bewertungen jeder Organisation, nicht einmal im Jahr von Hand, und erzeugt eine Benachrichtigung, wenn eine jährliche Prüfung ansteht. Benachrichtigungen erscheinen in der App und, je nach eingestelltem Vorlauf, auch per E-Mail, damit ein Prüfdatum nicht unbemerkt verstreicht.

Jede Benachrichtigung verlinkt direkt auf die betroffene Bewertung, sodass ein Klick auf Öffnen direkt in diese Checkliste führt, keine allgemeine Liste, die erst durchsucht werden muss. Der Vorlauf vor einer fälligen Prüfung, und ob die Erinnerungen einer bestimmten Checkliste überhaupt aktiv sind, werden beide je Checkliste in den Einstellungen konfiguriert, nicht global festgelegt, sodass ein System in aktiver Entwicklung kürzere, häufigere Hinweise erhalten kann als eines, das seit Jahren stabil läuft.

  • Täglich geprüft, nicht jährlich: der Prüfvorlauf ist eine Einstellung, keine manuelle Erinnerung, die jemand verschicken muss.
  • An eine konkrete Checkliste gebunden: eine Benachrichtigung öffnet direkt die betroffene Bewertung.
  • Einzeln oder gesammelt als gelesen markieren: die Liste übersichtlich halten, ohne den Verlauf zu verlieren.
  • Vorlauf je Checkliste, nicht global: ein System in aktiver Entwicklung kann kürzere, häufigere Hinweise erhalten als ein stabiles.
compliance.rit.services
Die Benachrichtigungsseite mit jährlichen Erinnerungen zu NIS2-, BaFin-KI- und EU-AI-Act-Checklisten
Team und Betroffenenrechte

Einstellungen: Ihr Team, Ihre Rollen, Ihre eigenen Betroffenenrechte

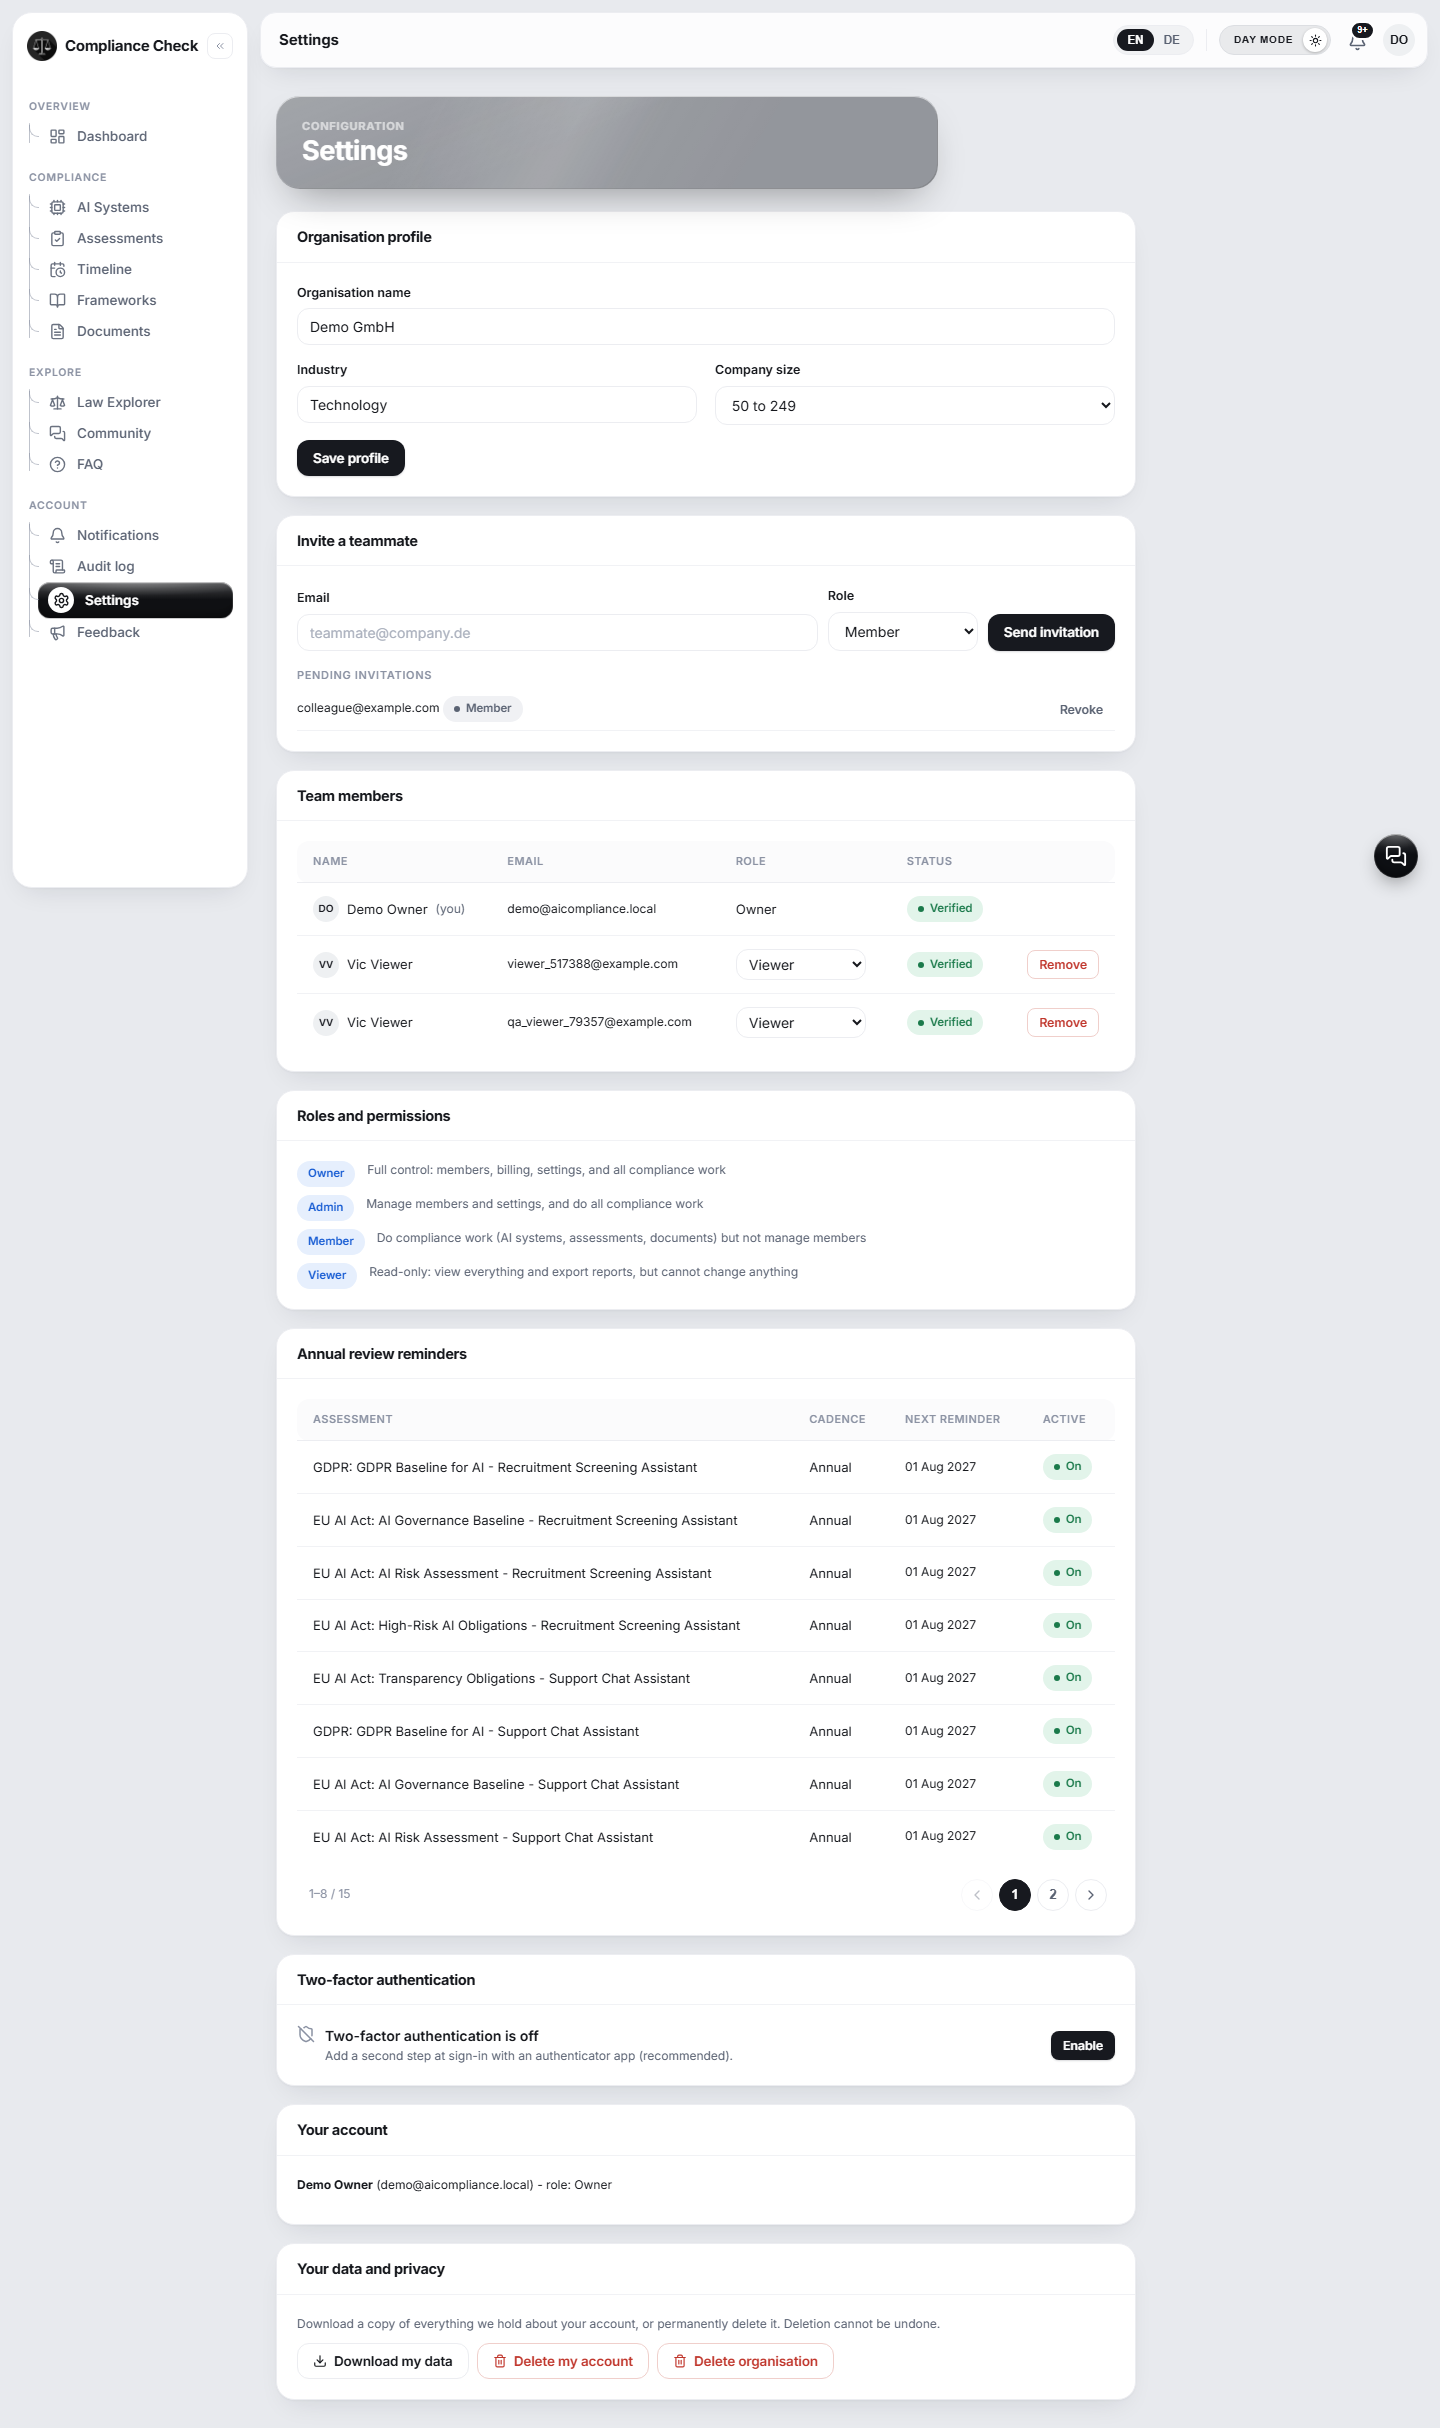
Die Einstellungen decken drei Dinge ab, die sonst an drei verschiedenen Orten liegen: Organisations- und Teamverwaltung, rollenbasierte Berechtigungen und die Betroffenenrechte, die Compliance Check von jedem KI-System einfordert, angewendet auf das eigene Konto. Eine Kollegin oder einen Kollegen einladen, die Rolle festlegen, und genau sehen, was jede Rolle darf und was nicht, alles auf einer Seite.

Die Tabelle Jährliche Erinnerungen listet jede Checkliste Ihrer Organisation mit Rhythmus, nächstem Erinnerungstermin und einem einfachen An/Aus-Schalter, paginiert sobald es mehr als eine Handvoll sind, sodass das Herunterdrehen der Erinnerungen für ein stabiles System oder das Verschärfen für ein neues nur einen Klick braucht, kein Support-Ticket. Zwei-Faktor-Authentifizierung ist je Konto verfügbar und klar markiert, wenn sie ausgeschaltet ist, im selben nüchternen Stil, mit dem der Rest des Produkts Sicherheit behandelt. Der Abschnitt zu den Betroffenenrechten unten, herunterladen oder löschen, ist kein Versprechen in einer Richtlinie, sondern derselbe Selbstbedienungs-Export und dieselbe Löschung, die auf der Sicherheitsseite beschrieben sind, jederzeit auf dem eigenen Konto ausführbar.

  • Vier klar abgegrenzte Rollen: Inhaber, Admin, Mitglied und Betrachter, jeweils mit klarer Beschreibung der Berechtigungen.
  • Jährliche Erinnerungen je Checkliste: eine bestimmte Erinnerung ein- oder ausschalten, oder Rhythmus und nächsten Termin einsehen.
  • Ihre Daten und Ihr Datenschutz, eingebaut statt nur versprochen: einen vollständigen Export aller Kontodaten herunterladen, oder das eigene Konto beziehungsweise die gesamte Organisation endgültig löschen, auf derselben Seite, auf der Sie Ihr Team verwalten.
  • Zwei-Faktor-Authentifizierung, klar markiert wenn aus: je Konto verfügbar, derselbe ehrliche Ansatz ohne Zertifikats-Aufblähung wie im Rest des Produkts.
compliance.rit.services
Die Einstellungsseite mit Organisationsprofil, Teammitgliedern mit Rollen, jährlichen Erinnerungen sowie Datenexport und Löschung

Bereit, es selbst zu sehen?

Erstellen Sie ein kostenloses Konto und registrieren Sie Ihr erstes KI-System in wenigen Minuten.